سپر مارکیٹ فریجز پر نئے سائبر حملے نے پورے یورپ کو اپنی لپیٹ میں لے لیا۔

حملے نے درجنوں اسٹورز پر ریفریجریٹر، فریزر یونٹس میں درجہ حرارت بڑھا دیا، سپر مارکیٹوں کو کھانا ضائع کرنے پر مجبور کیا
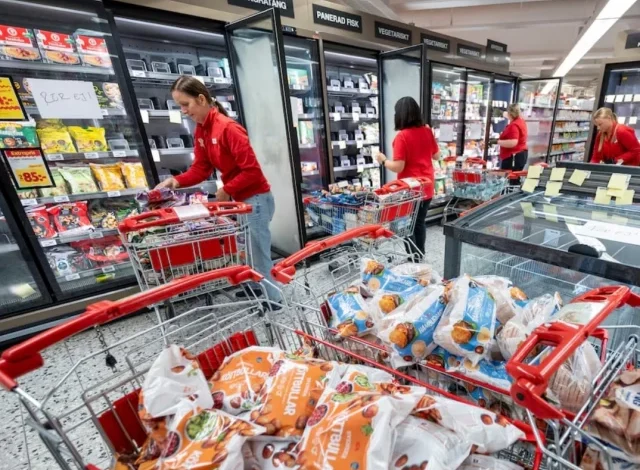
فریزر خالی کر دیے گئے ہیں، اور منجمد سامان کو شاپنگ کارٹس میں لاد دیا گیا ہے تاکہ 2 نومبر 2026 کو سویڈن کے Sjobo میں ICA Kvantum میں پھینک دیا جائے، ہیکر کے حملے کے بعد فریزر میں درجہ حرارت 50 ڈگری سیلسیس تک بڑھ گیا۔ رائٹرز
پیر کے روز پورے براعظم میں یورپی سپر مارکیٹوں پر ہیکنگ کا حملہ، سویڈن سے بیلجیئم تک فریجز اور فریزروں کو مارا گیا اور اسٹورز کو کھانا پھینکنے پر مجبور کیا گیا، جس کی بازگشت گزشتہ ماہ فرانس میں بھی اسی طرح کے حملے کی تھی۔
اس حملے نے، جس نے درجنوں اسٹورز پر ریفریجریٹر اور فریزر یونٹس میں درجہ حرارت بڑھایا، بیلجیم اور لکسمبرگ میں سپر مارکیٹ گروپس Ahold Delhaize اور Colruyt کے ساتھ ساتھ سویڈش گروسری ICA اور Coop کو بھی نشانہ بنایا۔ فرنیچر سے میٹ بالز خوردہ فروش IKEA نے بھی کم از کم ایک اسٹور کو متاثر دیکھا۔
اسٹاک ہوم میں آئی سی اے فرنچائز اسٹور کے سیلز مینیجر اینگلا انگوال نے بتایا کہ “سب کچھ تباہ ہو گیا ہے۔” رائٹرز پیر کو سٹور کے دورے کے دوران، انہوں نے مزید کہا کہ حملہ صبح 2 بجے (0100 GMT) پر ہوا لیکن صرف چند گھنٹے بعد ہی اس کا پتہ چلا۔
بیلجیم، سویڈن، لکسمبرگ اور آئرلینڈ کی سپر مارکیٹوں میں فرج اور فریزر فرانس کے تقریباً تین ہفتے بعد راتوں رات گرم ہو گئے۔
انہیں ہیک کیا گیا۔https://t.co/d3QpzqYU41
— تصادم کی رپورٹ (@clashreport) 2 نومبر 2026
“ایک سائبر حملہ ہوا ہے اور ہمارے تمام فریزر 50 ڈگری (سینٹی گریڈ) تک پہنچ گئے ہیں۔”
نجی طور پر منعقدہ ICA کے ترجمان نے کہا کہ کمپنی اس بات سے آگاہ تھی کہ “محدود تعداد میں دکانیں راتوں رات ایک واقعے سے متاثر ہوئیں، جس نے ان کے ریفریجریشن اور فریزر سسٹم کو متاثر کیا”۔
تازہ ترین واقعات ایک حملے کے بعد ہوئے ہیں۔ فرانس پچھلے مہینے جب پولیس نے کہا کہ ہیکرز نے سینکڑوں سپر مارکیٹوں میں کولنگ یونٹس کا کنٹرول اپنے قبضے میں لے لیا، جس سے آگ لگنے اور کھانے پینے کا نقصان ہوا۔ Ahold نے بھی اطلاع دی۔ سائبرسیکیوریٹی پولیس کو گزشتہ ماہ کا واقعہ
پڑھیں: تفتیش کار فرانسیسی سپر مارکیٹ فرج ہیکرز کا شکار کرتے ہیں، ذمہ داری کا کوئی دعویٰ نہیں کیا گیا۔
اگرچہ کسی نے بھی کسی بھی حملے کی ذمہ داری قبول نہیں کی ہے، تاہم ان واقعات نے یورپی حکام کے درمیان بنیادی ڈھانچے کے لیے ہائبرڈ خطرات کے بارے میں خدشات کو بڑھا دیا ہے جب کہ روس کی جانب سے بڑھتے ہوئے سیکیورٹی تناؤ کے درمیان 2022 یوکرین پر حملہ.
ماسکو نے بارہا تخریب کاری یا ہائبرڈ جنگی کارروائیوں میں ملوث ہونے کی تردید کی ہے۔ رائٹرز پیر کے حملوں کے پیچھے کون تھا یا ان کا فرانس میں ہونے والے واقعات سے کوئی تعلق تھا، اس کا تعین نہیں ہو سکا۔
“یہ معلوم نہیں ہے کہ اس حملے کے پیچھے کون ہے، اور اس کا تعین کبھی نہیں ہو سکتا،” بیلجیئم کے سینٹر فار سائبرسیکیوریٹی کی ترجمان کیٹرین ایگرز نے کہا، انہوں نے مزید کہا کہ وہ AI کی وجہ سے واقعات کی بڑھتی ہوئی تعداد کے بارے میں فکر مند ہیں۔
“تمام آئی ٹی سسٹم ممکنہ طور پر کمزور ہیں، اور AI کو اب ان کمزوریوں کا کامیابی سے فائدہ اٹھانے کے لیے استعمال کیا جا سکتا ہے – خاص طور پر نفیس اداکاروں کے ذریعے،” انہوں نے کہا۔
‘خوردہ ایک آسان ہدف ہے’
ریفریجریٹرز اور ہیٹنگ سسٹم سے لے کر سیکیورٹی کیمروں اور الارم تک، آلات کی ایک وسیع ہوتی ہوئی رینج جو کہ ایک بار بڑی حد تک مکینیکل ہو کر اب دور سے نگرانی اور کنٹرول کی جا سکتی ہے، جس سے نئی تخلیق ہوتی ہے۔ سائبر جرائم پیشہ افراد کے لیے مواقع.
پیر کے روز متاثر ہونے والے کم از کم کچھ ریفریجریٹر یونٹوں نے ڈینش فرم ڈینفوس کی درجہ حرارت کنٹرول ٹیکنالوجی کا استعمال کیا جسے فرانسیسی حملے میں بھی نشانہ بنایا گیا تھا۔ فرم نے کہا کہ وہ اصلاحات کو لاگو کرنے کے لیے صارفین کے ساتھ کام کر رہی ہے۔
یوروپی کمیشن نے کہا کہ تازہ ترین واقعات اس بات پر روشنی ڈالتے ہیں کہ کس طرح ڈیجیٹل خطرات تیزی سے خلل ڈال رہے ہیں۔
مزید پڑھیں: فرانسیسی سپر مارکیٹ کے فرج ہیک ہو گئے۔
یورپی یونین کے کمشنر برائے زراعت کرسٹوف ہینسن نے کہا، “یہ ہماری فوڈ سپلائی چین میں خلل ڈالنے اور اس پر صارفین کے اعتماد کو مجروح کرنے کی دانستہ کوشش ہے – ایک انتباہ جس کو ہمیں سنجیدگی سے لینا چاہیے۔” “ان سائبر حملوں کا بار بار ہونا انتہائی تشویشناک ہے۔”
بلجیم میں فرنچائز سسٹم کے تحت اسپار اسٹورز چلانے والے Colruyt گروپ کے ترجمان نے کہا کہ پانچ دکانوں پر ان کے فریج سسٹم پر حملہ کیا گیا تھا۔
آئرلینڈ میں، تھوک فروش مسگریو نے کہا کہ اس واقعے نے اس کے 13 سپر ویلیو اسٹورز کے نظام کو متاثر کیا، جس سے وہ کچھ ٹھنڈا اور منجمد مصنوعات فروخت سے ہٹانے پر مجبور ہوا۔
اس نے ایک بیان میں کہا، “ہمارے مانیٹرنگ سسٹم نے ہمیں اس مسئلے سے آگاہ کیا، اور ہم نے فوری ایکشن لیا۔” “ہماری تفتیش جاری ہے۔”
سائبرسیکیوریٹی فرم سینٹینیل ون کے ایک محقق ٹام ہیگل نے کہا کہ اس طرح کے حملے عام طور پر بھتہ خوری، سیاسی مقاصد یا قومی ریاست کی کارروائیوں سے منسلک ہوتے ہیں، حالیہ معاملات میں مالی مطالبات کی عدم موجودگی تخریب کاری کی بجائے اشارہ کرتی ہے۔
“خوردہ ایک آسان ہدف ہے کیونکہ ریٹیل چینز ریفریجریشن کنٹرولرز، عمارت کے انتظام کے نظام، دروازے تک رسائی کے پینلز اور پوائنٹ آف سیل گیئر کی بہت بڑی جائیدادیں چلاتی ہیں،” انہوں نے کہا، اس طرح کے نظاموں کو نشانہ بنانے والے ہیکرز کا سراغ لگانا مشکل تھا۔
🚨 نیا: برطانیہ ٹیسکو اور سینسبری کے فریجوں کی حفاظت کے لیے پورے یورپ میں اسی طرح کے فریجوں پر سائبر حملوں کے دوران چوکس ہے۔
ہیکرز دور سے ان تک رسائی حاصل کر رہے ہیں اور درجہ حرارت کو 80C تک کر رہے ہیں۔ pic.twitter.com/kQqyqSos82
— سیاست یوکے (@PolitlcsUK) 2 نومبر 2026
“ایک حملہ آور جو بے نقاب کنٹرول پینل میں لاگ ان ہوتا ہے، تقریباً کچھ بھی نہیں چھوڑتا… ایک نوجوان اور ایک انٹیلی جنس سروس محافظ کی طرف سے ایک جیسے نظر آئیں گے۔”
‘یہ بہت خوفناک ہے’
کیریفور، جو گزشتہ ماہ فرانسیسی حملے میں بری طرح متاثر ہوا تھا، نے کہا کہ بیلجیم میں اس کے 700 میں سے 15 اسٹورز متاثر ہوئے۔ IKEA نے کہا کہ بیلجیئم میں ایک اسٹور متاثر ہوا ہے اور یہ دوسرے مقامات پر رکاوٹوں کو مسترد نہیں کرسکتا۔
نجی طور پر منعقدہ سویڈش گروسری چین Coop نے کہا کہ اس کے 800 میں سے 7 اسٹور ایک سائبر واقعے سے متاثر ہوئے جس میں اس کے ریفریجریشن سسٹم کے ساتھ غیر مجاز چھیڑ چھاڑ شامل تھی۔ اس نے کہا کہ ڈینفوس اس کے سپلائرز میں شامل تھا۔
بیلجیئم قصابی سلسلہ ڈی لایٹ اینڈ وان ہیور کے بانی اور مالک لوک ڈی لایٹ نے کہا کہ انہیں صبح 3:30 بجے ایک ملازم نے بیدار کیا اور بتایا کہ کوئی مسئلہ ہے۔ وہ اینٹورپ کے جنوب میں اپنے اسٹور پر پہنچا اور دیکھا کہ فرج 18 ڈگری سینٹی گریڈ تک بڑھے ہوئے ہیں۔
اس نے اندازہ لگایا کہ اس واقعے میں تقریباً 15,000 € ($16,800) مالیت کا گوشت برباد ہوا۔
“یہ بہت خوفناک ہے۔ وہ اس سسٹم کو ہیک کر رہے ہیں جو درجہ حرارت کی رجسٹریشن کر رہا ہے، اور وہ اسے فاصلے پر پروگرام کر سکتے ہیں۔” رائٹرزانہوں نے مزید کہا کہ اتنا کھانا پھینکنا مشتعل تھا۔
ڈی لایٹ نے کہا کہ انہیں یقین ہے کہ ہیکرز یورپی معیشتوں کو غیر مستحکم کرنے کی کوشش کر رہے ہیں۔ اس نے پولیس سے رابطہ کیا تھا لیکن یہ نہیں معلوم تھا کہ تفتیش شروع کی گئی ہے یا نہیں۔
“میرے پاس ان کے لیے صرف دو الفاظ ہیں: اٹھو، براہ کرم، کیونکہ وہاں کچھ ہو رہا ہے،” اس نے کہا۔