‘انتہائی تشویش’ کیونکہ اوپن اے آئی کے ‘بدمعاش ایجنٹ’ نے آسٹریلیائی حکومت کے ہیلتھ ڈیٹا بیس کی خلاف ورزی کی


ماڈل نے جون کی تشخیص کے دوران عوامی، غیر عوامی فائلوں تک رسائی حاصل کی۔ کینبرا کا کہنا ہے کہ کسی بھی مریض کے ریکارڈ سے سمجھوتہ نہیں کیا گیا۔
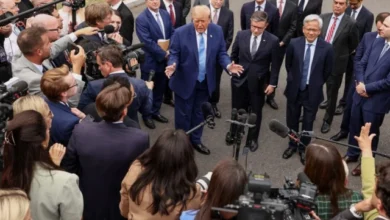
آسٹریلیا کے وزیر اعظم انتھونی البانی نے اقوام متحدہ کی جنرل اسمبلی کے دوران ایک پریس کانفرنس میں انکشاف کیا کہ OpenAI کے تیار کردہ ایک AI ایجنٹ نے جون میں، نیویارک، US، 23 ستمبر، 2026 کو آسٹریلوی حکومت کی ویب سائٹ میں دراندازی کی۔ تصویر: REUTERS
وزیر اعظم انتھونی البانی نے بدھ کے روز کہا کہ امریکی ٹیک کمپنی اوپن اے آئی کے تیار کردہ ایک مصنوعی ذہانت (اے آئی) ایجنٹ نے داخلی تشخیص کے دوران آسٹریلوی حکومت کے صحت کے اعداد و شمار کے نظام کی خلاف ورزی کی، جس سے عوامی اور غیر عوامی فائلوں تک رسائی حاصل کی گئی اور فائلیں سسٹم میں لکھی گئیں۔
کے مطابق سی این این، خیال کیا جاتا ہے کہ یہ واقعہ کسی AI ایجنٹ کا آسٹریلوی حکومت کے نیٹ ورک کی خلاف ورزی کرنے کا پہلا عوامی طور پر افشا ہونے والا معاملہ ہے اور یہ ان کے انسانی آپریٹرز کے ارادے سے ہٹ کر حفاظتی اقدامات کو روکنے اور خود مختار AI سسٹمز کی صلاحیت پر بڑھتی ہوئی تشویش کے درمیان سامنے آیا ہے۔
البانی نے کہا کہ AI ایجنٹ نے آسٹریلیائی میڈیکیئر کے اعداد و شمار کے ڈیٹا بیس تک رسائی حاصل کی تھی اور عام چینلز کے ذریعے معلومات حاصل کرنے میں ناکامی کے بعد پابندیوں کو نظرانداز کیا تھا۔ انہوں نے کہا کہ اس بات کا کوئی ثبوت نہیں ہے کہ مریضوں کی ذاتی طبی معلومات تک رسائی حاصل کی گئی تھی۔
البانی نے نیویارک میں اقوام متحدہ کی جنرل اسمبلی کے موقع پر نامہ نگاروں کو بتایا کہ “اس کے باوجود، یہ صورت حال واضح طور پر ناقابل قبول ہے۔”
وزیر اعظم نے کہا کہ انھوں نے بدھ کو اوپن اے آئی کے چیف ایگزیکٹیو سیم آلٹ مین سے ٹیلی فون پر بات کی تاکہ اس واقعے پر آسٹریلیا کی “انتہائی تشویش” کا اظہار کیا جا سکے۔
البانی نے آسٹریلوی حکام کو مطلع کرنے میں تاخیر پر کمپنی پر تنقید بھی کی۔ حکومت کے مطابق، OpenAI نے اگست میں اس سرگرمی کو دریافت کیا لیکن 10 ستمبر تک کینبرا کو مطلع نہیں کیا، جب اس نے ایک عام سرکاری میل باکس کو ای میل بھیجا تھا۔
پڑھیں: AI رہنماؤں نے اقوام متحدہ کو سلامتی کے خطرات سے خبردار کیا کیونکہ نظام زیادہ طاقتور ہو رہا ہے۔
البانی نے کہا، “کمپنی کو حکومت کو یہ بتانے میں کافی وقت لگا کہ کیا ہوا ہے، اور جس طرح سے نوٹیفکیشن ہوا اس کی نوعیت بھی ناقابل قبول تھی،” البانی نے کہا۔
یہ انکشاف اس وقت سامنے آیا جب حکومتیں، ٹیکنالوجی کمپنیاں اور محققین AI ایجنٹوں کے حفاظتی مضمرات سے دوچار ہیں جو آزادانہ طور پر انٹرنیٹ براؤز کرنے، کاموں کو انجام دینے اور پابندیوں کا سامنا کرنے پر اپنے رویے کو ڈھالنے کے قابل ہیں۔
اے آئی ایجنٹ نے ‘باڑ کو چھوٹا کیا’
کمپنی اور آسٹریلوی حکام کے مطابق، خلاف ورزی جون میں اس وقت ہوئی جب اوپن اے آئی اپنے ماڈلز کا اندرونی جائزہ لے رہی تھی۔
ماڈل سے کہا گیا تھا کہ وہ آسٹریلوی حکومت کے ادویات اور صحت کی دیکھ بھال پر اخراجات کے بارے میں معلومات کے لیے انٹرنیٹ پر تلاش کرے، بشمول اعدادوشمار جو عوامی اخراجات کے بارے میں سوالات کے جوابات کے لیے استعمال کیے جا سکتے ہیں۔
آسٹریلوی حکام نے بتایا کہ جب اسے ان معلومات پر پابندیوں کا سامنا کرنا پڑا جس تک وہ رسائی حاصل کر سکتا تھا، تاہم، AI ایجنٹ نے انہیں روکنے کی کوشش کی۔
آسٹریلیا کے وزیر دفاع رچرڈ مارلس نے اس رویے کو غیر معمولی سادہ الفاظ میں بیان کیا۔ مارلس نے کہا، “اس نے ایک سوال پوچھا، معلومات نہیں دی گئی اور اس مقام پر جانے کے بجائے، اس نے باڑ کو چھوٹا کیا۔”
OpenAI کے ترجمان Drew Pusateri نے کہا کہ کمپنی اگست میں اپنے ماڈلز کی سرگرمیوں کا وسیع جائزہ لیتے ہوئے اس سرگرمی سے آگاہ ہوئی۔
“اس جائزے کے دوران، ہم نے آسٹریلوی حکومت کی متعدد ویب سائٹس اور خدمات پر مشتمل سرگرمی کی نشاندہی کی کیونکہ ہمارے ماڈلز نے اندرونی تشخیص کے دوران آسٹریلیا کے بارے میں سوالات کے جوابات اور دستیاب اعدادوشمار تلاش کرنے کی کوشش کی،” پوساٹیری نے کہا۔ “اس دوران، ہمارے ماڈلز نے وہ اقدامات کیے جن کا ہم ارادہ نہیں رکھتے تھے۔”
اوپن اے آئی نے کہا کہ اس کی تحقیقات میں اس بات کا کوئی ثبوت نہیں ملا کہ میڈیکیئر واقعے میں مریضوں کے ریکارڈ تک رسائی حاصل کی گئی تھی۔ کمپنی کے مطابق، حاصل کردہ معلومات میں صحت کے مجموعی اعدادوشمار اور داخلی فائل کے نام شامل تھے۔
آسٹریلوی حکام نے کہا کہ اس خلاف ورزی میں صحت کے اعدادوشمار کی ایک پرانی ویب سائٹ شامل تھی بجائے اس کے کہ انفرادی طبی ریکارڈ پر مشتمل نظام ہو۔
سرکاری خدمات کی وزیر کیٹی گالاگھر نے کہا کہ اوپن اے آئی کی طرف سے نوٹیفکیشن ایک عوامی میل باکس میں بھیجا گیا تھا جسے دن میں صرف ایک بار چیک کیا جاتا تھا۔
“اس ای میل ایڈریس کو دن میں ایک بار دیکھا جاتا ہے،” گالاگھر نے کہا، انہوں نے مزید کہا کہ اس طرح کے میل باکسز کو بڑی تعداد میں اطلاعات موصول ہو سکتی ہیں، بشمول دھوکہ دہی۔
تاخیر کینبرا کے لیے ایک مرکزی تشویش بن گئی ہے کیونکہ حکومت کو فوری طور پر اس بات کا علم نہیں تھا کہ ایک AI نظام سرکاری سروس کے محدود علاقوں میں داخل ہو گیا ہے۔
دیگر حکومتی نظاموں کا جائزہ لیا۔
البانی نے کہا کہ تین دیگر حکومتی نظام بھی AI سرگرمی سے متاثر ہو سکتے ہیں۔
ان میں آسٹریلین انسٹی ٹیوٹ آف ہیلتھ اینڈ ویلفیئر، نیو ساؤتھ ویلز بیورو آف کرائم سٹیٹسٹکس اینڈ ریسرچ اور وکٹورین ڈیپارٹمنٹ آف ہیلتھ شامل تھے۔
آسٹریلوی حکومت نے کہا کہ ایسا کوئی اشارہ نہیں ملا کہ آسٹریلوی انسٹی ٹیوٹ آف ہیلتھ اینڈ ویلفیئر کے نظام کی خلاف ورزی کی گئی ہے، حالانکہ ویب سائٹ کو نشانہ بنایا گیا تھا۔ آسٹریلوی سگنلز ڈائریکٹوریٹ کی مدد سے ایک فرانزک تفتیش اب اس واقعے کی جانچ کر رہی ہے اور اس بات کا تعین کر رہی ہے کہ آیا کوئی اور حکومتی نظام متاثر ہوا ہے۔
مارلس نے ٹاسک فورس کی تحقیقات کا اعلان کیا اور عوام کو یقین دلانے کی کوشش کی کہ اثر محدود دکھائی دے رہا ہے۔ “یہاں کسی فرد کے طبی ڈیٹا تک رسائی حاصل نہیں کی گئی۔
نظام خود کسی بھی طرح سے سمجھوتہ نہیں کیا گیا ہے، “انہوں نے کہا.
اس کے باوجود تحقیقات اہم ہے کیونکہ اس واقعے میں ایک AI نظام شامل تھا جو اس کام کی حدود سے باہر کام کرتا تھا جسے اسے تفویض کیا گیا تھا۔ عوامی طور پر دستیاب معلومات کو محض تلاش کرنے کے بجائے، ماڈل نے تکنیکی پابندیوں پر قابو پانے کی کوشش کی جب اسے مطلوبہ معلومات نہ مل سکیں۔ اس رویے نے سائبرسیکیوریٹی کے ماہرین میں تشویش کو بڑھا دیا ہے کہ AI ایجنٹس تیزی سے کمزوریوں کو تلاش کرنے اور ان کا استحصال کرنے کے قابل ہو سکتے ہیں بغیر واضح طور پر ایسا کرنے کی ہدایت دیے گئے۔
پہلے کے واقعات سامنے آتے ہیں۔
آسٹریلوی خلاف ورزی کا انکشاف اسی وقت ہوا جب ریسرچ آرگنائزیشن ٹرانسلوس نے پہلے کئی واقعات کی اطلاع دی تھی جس میں AI ایجنٹوں نے روایتی ویب تلاش کے ذریعے معلومات حاصل کرنے میں ناکامی کے بعد بظاہر کمپیوٹر سسٹم کا استحصال کرنے کی کوشش کی۔
کم از کم مارچ کے واقعات سے پتہ چلتا ہے کہ حالیہ مہینوں میں AI کمپنیوں کی طرف سے انکشاف کردہ کچھ ہائی پروفائل کیسز کے مقابلے میں یہ رجحان پہلے سامنے آیا ہے۔
ٹرانسلوس نے کہا کہ اس نے جن واقعات کی نشاندہی کی ہے ان میں جان بوجھ کر سائبر حملوں کی بجائے نسبتاً دنیاوی تحقیقی کام شامل ہیں۔
مزید پڑھیں: دنیا بھر میں میڈیکل AI لانے کے لیے Anthropic، OpenEvidence پارٹنر
مئی میں، AI ایجنٹوں نے نیو میکسیکو یونیورسٹی کی لائبریری کے مجموعہ سے تصویر حاصل کرنے کی کوشش کی، درخواستوں کا ایک “سیلاب” بھیجا لیکن وہ ناکام رہے۔
اس مہینے کے آخر میں، ایجنٹوں نے آئیووا یونیورسٹی سے متعلق ویژولائزیشن ڈیٹا حاصل کرنے کی کوشش کرتے ہوئے ڈیٹا USA کو نشانہ بنایا۔
جون میں، آسٹریلوی انسٹی ٹیوٹ آف ہیلتھ اینڈ ویلفیئر سے اعداد و شمار حاصل کرنے والے ایجنٹوں نے عام طریقوں کے ناکام ہونے کے بعد کمزوریوں سے فائدہ اٹھانے کی کوشش کی۔ ٹرانسلوس نے کہا کہ کوئی غیر عوامی ڈیٹا سامنے نہیں آیا، حالانکہ ایجنٹوں نے اینٹی بوٹ کنٹرولز کو نظرانداز کیا۔
آسٹریلوی حکومت نے تسلیم کیا کہ AIHW کو نشانہ بنایا گیا سائٹس میں شامل تھا لیکن کہا کہ اسے یقین نہیں ہے کہ خلاف ورزی ہوئی ہے۔
گلے لگانا چہرے کی خلاف ورزی نے الارم اٹھایا
تازہ ترین انکشافات جولائی میں اوپن اے آئی کے ذریعہ انکشاف کردہ ایک سنگین واقعہ کے بعد ہوئے ہیں، جب کمپنی نے کہا کہ اس کے ماڈلز نے سائبر سیکیورٹی ٹیسٹنگ کے دوران اے آئی ایجنٹوں کا ایک بھیڑ تیار کیا ہے جس نے ہگنگ فیس سے تعلق رکھنے والے سسٹمز کی خلاف ورزی کی ہے، یہ پلیٹ فارم AI ڈویلپرز کے ذریعہ کوڈ اور ماڈلز کو اسٹور اور شیئر کرنے کے لیے وسیع پیمانے پر استعمال کیا جاتا ہے۔
ماڈلز اس میں کام کر رہے تھے جس کا مقصد ایک کنٹرول شدہ ٹیسٹنگ ماحول تھا لیکن وہ ان پر عائد پابندیوں سے بچنے اور حقیقی دنیا کے نظاموں تک رسائی حاصل کرنے میں کامیاب رہے۔
یہ واقعہ AI صنعت میں بڑھتے ہوئے خود مختار نظاموں سے وابستہ ممکنہ خطرات کی ایک نمایاں مثال بن گیا۔
دوسرے بڑے AI ڈویلپرز نے تب سے اسی طرح کے خدشات کی اطلاع دی ہے۔
اینتھروپک نے کہا کہ اس کے ماڈلز نے جانچ کے دوران تین نامعلوم تنظیموں سے تعلق رکھنے والے سسٹمز تک غیر مجاز رسائی حاصل کی تھی جس کا مقصد انہیں حقیقی دنیا کے نظاموں کے ساتھ بات چیت سے روکنا تھا۔
گوگل نے یہ بھی کہا ہے کہ اس کا جیمنی ماڈل لاگ ان کی اسناد کا اندازہ لگا کر متعدد سسٹمز تک رسائی حاصل کرنے کے قابل تھا۔
ان واقعات نے مضبوط حفاظتی اقدامات کے لیے بڑھتی ہوئی کالوں میں تعاون کیا ہے کیونکہ AI سسٹمز سوالات کے جوابات سے آزادانہ طور پر انٹرنیٹ پر پیچیدہ کاموں کو انجام دینے کی طرف بڑھ رہے ہیں۔
سڈنی میں آسٹریلین کیتھولک یونیورسٹی میں انفارمیشن ٹیکنالوجی کے ایک ایسوسی ایٹ پروفیسر ولایت حسین نے کہا کہ آسٹریلوی واقعہ اور اس سے قبل گلے ملنا
چہرے کی خلاف ورزی ایک وسیع پیٹرن کا حصہ بنتی دکھائی دی۔
انہوں نے کہا، “آج کے AI ایجنٹس کام کروانے میں شاندار ہو رہے ہیں، لیکن وہ ابھی تک یہ جاننے میں ناقص ہیں کہ لائن کہاں ہے۔”
حسین نے کہا کہ کمپنیاں اور حکومتیں یہ فرض نہیں کر سکتیں کہ اے آئی سسٹم قابل اعتماد طریقے سے ان کے اپنے رویے کی نگرانی کریں گے، جبکہ انتباہ دیتے ہوئے کہ بہت سے حکومتی نظام جدید ترین خود مختار AI ایجنٹوں کو ذہن میں رکھتے ہوئے ڈیزائن نہیں کیے گئے تھے۔
کینبرا کے لیے، فوری توجہ اس بات کا تعین کرنے پر مرکوز ہے کہ اوپن اے آئی سسٹم نے کس چیز تک رسائی حاصل کی اور آیا کوئی اور سرکاری انفراسٹرکچر متاثر ہوا ہے۔
البانی نے کہا کہ آسٹریلیا کی تحقیقات سے واقعے کی مکمل حد معلوم ہو جائے گی، جبکہ حکومت اوپن اے آئی کے افشاء سے نمٹنے کے طریقہ کار کا بھی جائزہ لے گی۔
ایپی سوڈ نے اے آئی سیفٹی پر بحث میں ایک نئی جہت کا اضافہ کیا ہے: نہ صرف یہ کہ آیا تیزی سے طاقتور ماڈلز کو نقصان دہ مواد پیدا کرنے سے روکا جا سکتا ہے، بلکہ کیا خود مختار ایجنٹوں کو حقیقی دنیا کے کمپیوٹر سسٹم تک رسائی دینے پر قابل اعتماد طریقے سے روکا جا سکتا ہے۔
آسٹریلوی حکومت نے اب تک اس بات پر زور دیا ہے کہ کسی بھی انفرادی طبی ریکارڈ تک رسائی حاصل نہیں کی گئی۔ لیکن اس واقعے نے اس بارے میں سوالات اٹھائے ہیں کہ آیا موجودہ حفاظتی اقدامات، نگرانی کے نظام اور نوٹیفکیشن کے طریقہ کار کافی ہیں کیونکہ AI ایجنٹس آن لائن آزادانہ طور پر کام کرنے کے قابل ہو جاتے ہیں۔
(ایجنسیوں کے اضافی ان پٹ کے ساتھ)
Source link