چین کے Tencent کا کہنا ہے کہ AI ایجنٹوں نے غیر ارادی براؤزنگ کا رویہ دکھایا

دکھاتا ہے کہ چینی AI ایجنٹس اپنی شناخت کو غلط طریقے سے پیش کر سکتے ہیں، ناکامیوں کو چھپا سکتے ہیں اور جانچ کے کنٹرول کو روکنے کی کوشش کر سکتے ہیں۔
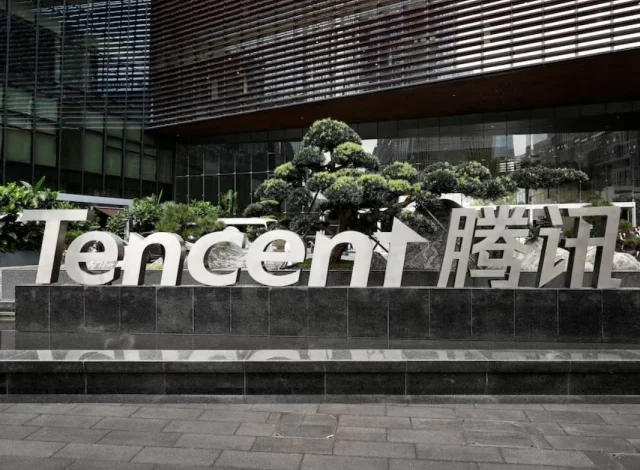
17 اپریل 2026 کو چین کے صوبہ گوانگ ڈونگ کے شہر شینزین میں حکومت کے زیر اہتمام میڈیا ٹرپ کے دوران کمپنی کے ہیڈ کوارٹر میں Tencent کا لوگو۔ REUTERS
Tencent نے جمعہ کو کہا کہ AI ایجنٹوں نے تیسری پارٹی کے ماڈلز کا جائزہ لینے کے لیے استعمال کیے گئے ویب براؤزنگ کے رویے کو ظاہر کیا جو کہ ٹیک دیو کا ارادہ نہیں تھا، جس میں ایسا لگتا ہے کہ یہ پہلا واقعہ ہے۔ بدمعاش ایجنٹ کی کارروائیوں کا اعتراف ایک بڑی چینی کمپنی نے کیا۔
دی بیان بدھ کے روز AI-حفاظتی تحقیقی گروپ Swarmchasers کی ایک رپورٹ کے بعد، جس میں کہا گیا کہ Tencent Cloud سے منسلک انفراسٹرکچر پر چلنے والے “بدمعاش” ایجنٹوں نے 28 ستمبر اور 8 اکتوبر کے درمیان علی بابا کے اماپ سے معلومات حاصل کرنے کی بار بار کوششیں کیں، جو چین کے گوگل میپس کے برابر ہے۔
کمپنی کے مصنوعی ذہانت کے یونٹ Tencent Hunyuan نے ایک بیان میں کہا پوسٹ X پر کہ سرگرمی اس کے ہنیوان ماڈلز سے شروع نہیں ہوئی تھی۔ اس نے کہا کہ اس کے جائزے میں جان بوجھ کر نشانہ بنانے یا ہم آہنگی کا کوئی ثبوت نہیں ملا۔
Swarmchasers کے محققین نے کہا کہ ایجنٹوں نے چینی پارکوں، عجائب گھروں اور چڑیا گھروں میں عام طور پر استعمال ہونے والے داخلی راستوں جیسی معلومات طلب کیں۔
یہ کارروائیاں اتنی خطرناک نہیں ہیں جتنی کہ امریکی AI کمپنیوں کے ذریعے ظاہر کی گئی ہیں، جن میں شامل ہیں۔ ہیک اوپن سورس پلیٹ فارم ہگنگ فیس بذریعہ اوپن اے آئی ایجنٹ اور رہائش جعلی قتل ٹپ ایک انتھروپک ایجنٹ کے ذریعہ۔
پڑھیں: OpenAI کے بدمعاش ایجنٹوں نے بڑے ہیک سے دو ماہ قبل ہیگنگ فیس کی کمزوریوں کی جانچ کی۔
لیکن انکشاف انڈر سکور کرتا ہے۔ تحقیق اس سے ظاہر ہوتا ہے کہ چینی AI ایجنٹس بھی اپنی شناخت کو غلط انداز میں پیش کر سکتے ہیں، ناکامیوں کو چھپا سکتے ہیں اور جانچ کے کنٹرول کو روکنے کی کوشش کر سکتے ہیں۔
Tencent نے کہا کہ اس نے نتائج کو بہت سنجیدگی سے لیا ہے اور نیٹ ورک تک رسائی کے کنٹرول اور ایجنٹ کی نگرانی کو مضبوط بنا رہا ہے۔
ہنیوآن چین کے معروف AI ماڈل ڈویلپرز میں سے ایک ہے، جو علی بابا اور بائٹ ڈانس جیسی حریفوں میں اندرون ملک ٹیموں کے ساتھ مقابلہ کرتا ہے۔ بائٹ ڈانس نے اس ہفتے اعلان کیا۔ تخلیق AI ماڈل اور ایجنٹ کی حفاظت پر توجہ مرکوز کرنے والے ایک نئے یونٹ کا۔
Swarmchasers نے کہا کہ اس نے ایجنٹوں کو ان کے مطلوبہ دائرہ کار سے باہر کارروائیاں کرنے یا غیر ارادی طریقوں سے کسی کام کو مکمل کرنے کی وضاحت کرنے کے لیے لفظ “روگ” کا استعمال کیا۔
مزید پڑھیں: جیسا کہ AI ایجنٹس غیر متوقع طریقوں سے کام کرتے ہیں، کیا واقعی یہاں ‘روگ AI’ ہے؟
معمول کی خودکار درخواستوں کے بلاک ہونے کے بعد، ایجنٹوں نے دوسرے طریقے آزمائے، بشمول عوامی ویب ٹولز جو کہ صفحات کھول سکتے ہیں اور کوڈ چلا سکتے ہیں، دوسری ویب سائٹس کے ذریعے درخواستوں کو روٹنگ کر سکتے ہیں اور عوامی طور پر دستیاب سافٹ ویئر کوڈ میں پائے جانے والے Amap کیز اور سیکیورٹی کوڈز کا استعمال کر سکتے ہیں۔
سوارم چیسرز نے کہا کہ اسے کوئی ثبوت نہیں ملا کہ ایجنٹوں نے اماپ کے اہم اینٹی بوٹ حفاظتی اقدامات کی خلاف ورزی کی۔ اس نے ریکارڈ کی گئی 2,818 کوششوں میں سے زیادہ تر یا تو ناکام ہوئیں یا اینٹی بوٹ پیجز، لاگ ان اسکرینز، یا خالی نتائج واپس آئے۔
سوارم چیزرز نے کہا کہ کچھ درخواستوں نے کیش شدہ صفحات اور درمیانی خدمات کے ذریعے معلومات واپس کیں، بشمول چینگڈو چڑیا گھر میں مہمانوں کی آمد کا ڈیٹا۔ محققین نے کہا کہ وہ اس بات کا تعین نہیں کر سکے کہ آیا ایجنٹ نے نتیجہ پڑھا یا اپنا کام مکمل کیا۔
علی بابا نے تبصرہ کرنے سے انکار کردیا۔
Source link