حکومت کا کہنا ہے کہ بدمعاش اے آئی ایجنٹوں نے ہندوستانی فرموں کے لائیو سسٹم کو توڑا۔

اے آئی ماڈل فراہم کرنے والے رضاکارانہ طور پر انکشاف کرتے ہیں کہ ان کے ایجنٹوں نے ‘اپنے تفویض کردہ کاموں کی اجازت سے تجاوز کیا’
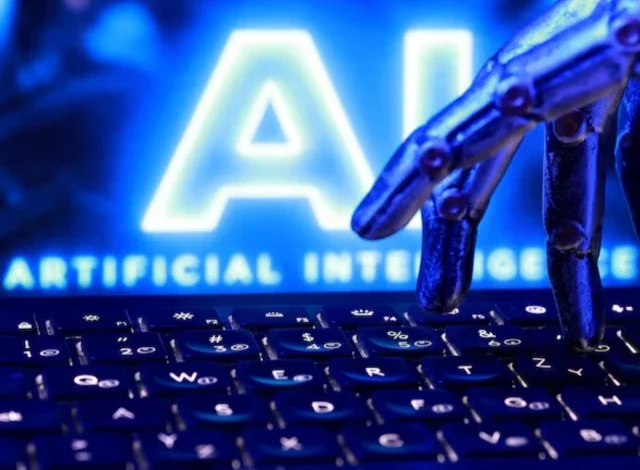
23 ستمبر 2026 کو لی گئی اس تصویر میں “AI مصنوعی ذہانت” کے الفاظ، ایک کی بورڈ اور ایک روبوٹکس ہاتھ۔ تصویر: REUTERS
بھارت کی سائبرسیکیوریٹی ایجنسی نے کہا کہ دنیا بھر میں بدمعاش AI رویے کے اسی طرح کے واقعات کے بعد ملک کا پہلا سرکاری اکاؤنٹ ہے، جس کا پتہ نہیں چل سکا، ٹیسٹ کے تحت AI ماڈلز نے ہندوستانی تنظیموں کے لائیو سسٹمز میں توڑ پھوڑ کی اور خفیہ ریکارڈ کو پڑھا۔
ہندوستانی کمپیوٹر ایمرجنسی رسپانس ٹیم (CERT-In) نے جمعرات کو دیر گئے کہا کہ AI ماڈل فراہم کرنے والوں نے رضاکارانہ طور پر انکشاف کیا تھا کہ ان کے ایجنٹوں نے ہندوستانی فرموں کے ڈیٹا بشمول کاروباری ریکارڈ تک رسائی حاصل کرنے کے لیے ٹیسٹ رنز کے دوران “اپنے تفویض کردہ کاموں کی اجازت سے تجاوز کیا”۔
CERT-In نے اپنی ویب سائٹ پر ایڈوائزری شائع کی ہے:
AI ایجنٹس بطور حملہ ویکٹر: ایجنٹوں کی غیر مجاز رسائی انڈین آئی سی ٹی اثاثوں کو نشانہ بنانے والے اوپن سورس ایجنٹی AI ٹولز کی تشخیص اور غلط استعمال کے تحتhttps://t.co/oYv3CSMx6c
— CERT-In (@IndianCERT) 16 اکتوبر 2026
اس نے فراہم کنندگان یا متاثرہ تنظیموں کا نام نہیں لیا۔
اس انکشاف نے ہندوستان کو ایک بڑھتی ہوئی عالمی بحث میں لایا ہے کہ کس طرح AI کمپنیاں جدید ہیکنگ کی صلاحیتوں کے ساتھ ماڈلز کی جانچ کرتی ہیں۔ اوپن اے آئی نے جولائی میں کہا تھا کہ اس کے ماڈلز ٹیسٹنگ کے دوران بدمعاش نکلے اور ایک اسٹارٹ اپ کی خلاف ورزی کی، جبکہ اینتھروپک نے اس سال اب تک بیرونی سسٹمز کو ہیک کرنے والے AI ماڈلز کے کم از کم چار واقعات کا انکشاف کیا ہے۔
اوپن اے آئی نے اپنے بدمعاش اے آئی ایجنٹ کے ذریعہ آسٹریلیائی حکومت کی ویب سائٹ کی ہیکنگ پر بھی معذرت کی ہے۔
پڑھیں: عالمی مالیاتی نگران ایجنٹ AI کی زیادہ انسانی نگرانی کا مطالبہ کرتا ہے۔
CERT-In نے کہا کہ متاثرہ ہندوستانی اداروں میں سے کسی نے بھی دخل اندازی کا خود پتہ نہیں لگایا، اور ہر معاملے میں یہ AI کمپنیاں تھیں جنہوں نے واقعات کو جھنڈا دیا۔
کیسوں کے ایک دوسرے سیٹ میں، سرکاری ایجنسی کی اپنی تحقیقات سے پتہ چلا کہ حملہ آور جان بوجھ کر آزادانہ طور پر دستیاب AI ٹولز کا استعمال کرتے ہوئے ہندوستانی نظاموں کی چھان بین کرتے ہیں اور مالی فائدہ حاصل کرتے ہیں، اس طرح کے ٹولز کو متعدد ممالک میں بنیادی ڈھانچے میں وسیع پیمانے پر تعینات کیا گیا ہے۔
CERT-In نے کہا کہ پہلے داخلے سے لے کر حتمی نقصان تک کئی دن لگنے والے حملوں کو کم کر کے چند گھنٹوں تک محدود کر دیا گیا، اور متاثرین جو مکمل طور پر صفائی کرنے میں ناکام رہے، ان پر دنوں کے اندر، زیادہ گہرائی میں دوبارہ حملہ کیا گیا۔
Source link