جرمن فرموں نے غیر ملکی انٹیلی جنس سروسز سے سائبر کے بڑھتے ہوئے خطرے کی اطلاع دی ہے، اسٹڈی شوز

چین اور روس سائبر حملوں کے اہم مشتبہ ذرائع تھے، جب کہ ایران کو بڑھتا ہوا کردار ادا کرتے دیکھا گیا۔
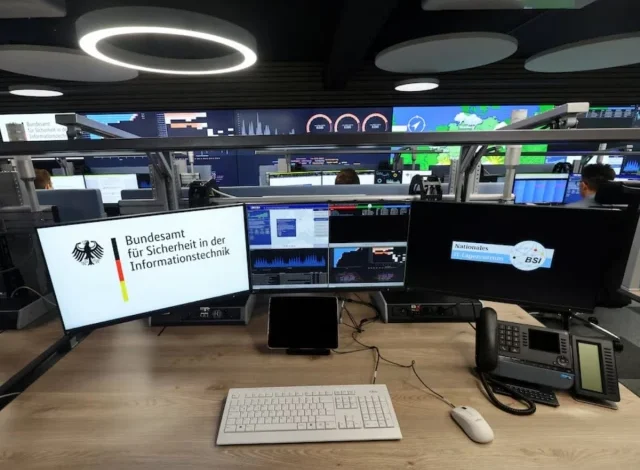
6 فروری 2024 کو بون، جرمنی میں نیشنل سائبر ڈیفنس باڈی BSI کے جرمنی کے نئے آئی ٹی سیکیورٹی سینٹر کے افتتاح کے دوران سائبر سیکیورٹی ایجنٹ کے ورک اسپیس کی تصویر دی گئی ہے۔ REUTERS
جرمن کمپنیوں کو سائبر حملوں کے ذریعے تیزی سے نشانہ بنایا جا رہا ہے جن کے بارے میں انہیں شبہ ہے کہ وہ غیر ملکی انٹیلی جنس سروسز سے منسلک ہیں، ڈیجیٹل انڈسٹری ایسوسی ایشن بٹ کام کے ایک مطالعے نے بدھ کو دکھایا۔
سائبر حملوں کی زد میں آنے والی تین کمپنیوں میں سے ایک سے زیادہ، یا 37 فیصد نے کہا کہ انہوں نے گزشتہ 12 مہینوں میں کم از کم ایک واقعے کو غیر ملکی انٹیلی جنس سروس سے منسوب کیا ہے۔ یہ ایک سال پہلے کے 28 فیصد سے زیادہ تھا اور 2023 میں ریکارڈ کیے گئے 7 فیصد سے پانچ گنا زیادہ تھا۔
چین اور روس ایسے حملوں کے اہم مشتبہ ذرائع تھے، جس میں ایران کو بڑھتا ہوا کردار ادا کرتے دیکھا گیا۔ متاثرہ کمپنیوں میں سے، 52٪ نے کم از کم ایک حملے کا سراغ لگایا چین اور 49٪ نے روس کو، جب کہ 9٪ نے ایران کو حملے کا ذمہ دار ٹھہرایا۔ تینوں ممالک نے بیرون ملک سائبر حملے کرنے کی تردید کی ہے۔
جرمن حکام نے حالیہ ہفتوں میں سائبر اور ہائبرڈ حملوں کے بڑھتے ہوئے خطرے سے خبردار کیا ہے۔
بٹ کام نے کہا کہ منظم جرائم حملوں کا سب سے بڑا ذریعہ رہا، جس سے سروے کی گئی 62% کمپنیوں کو متاثر کیا گیا۔ بٹ کام کے صدر رالف ونٹرگرسٹ نے کہا کہ لیکن جرائم پیشہ گروہوں اور ریاستی انٹیلی جنس سروسز کے درمیان لائنیں اکثر دھندلی ہوتی ہیں۔
“انٹیلی جنس ایجنسیاں مجرمانہ ڈھانچے کا استعمال کرتی ہیں؛ اس کے برعکس، مجرموں کو اس وقت تک مفت لگام دی جاتی ہے جب تک کہ وہ سیاسی ہدایات کے مطابق اپنے اہداف کا انتخاب کرتے ہیں،” انہوں نے کہا۔
مزید پڑھیں: یورپی یونین کے ٹیکنالوجی کے سربراہ نے AI کے انسانی کنٹرول سے محروم ہونے سے خبردار کیا ہے۔
ڈیٹا چوری، صنعتی جاسوسی اور تخریب کاری سے سالانہ کل نقصان کم از کم €211 بلین ہے، بٹ کام نے کہا، جو ڈیجیٹل اکانومی میں 2,200 سے زیادہ کمپنیوں کی نمائندگی کرتی ہے اور سائبر سیکیورٹی کو مضبوط بنانے کے اقدامات کی حمایت کرتی ہے۔
مطالعہ نے AI کے بڑھتے ہوئے استعمال کی طرف بھی اشارہ کیا، روایتی طریقوں جیسے کہ ransomware میں کمی اور AI سے چلنے والے حملے بشمول روبوکالز اور ڈیپ فیکس زیادہ نقصان پہنچاتے ہیں۔
10 میں سے آٹھ کمپنیاں حملہ آوروں سے AI کے استعمال میں اضافہ کرنے کی توقع رکھتی ہیں۔ ونٹرگرسٹ نے کہا کہ مصنوعی ذہانت بنیادی طور پر حملوں کی نوعیت کو بدل رہی ہے۔
سائبر حملوں کے لیے بہت اچھی طرح سے تیار محسوس کرنے والی کمپنیوں کا حصہ ایک سال پہلے کے 50% سے کم ہو کر 43% رہ گیا۔ پھر بھی، کم کمپنیوں نے کہا کہ ایک کامیاب سائبر حملہ ان کی بقا کو خطرے میں ڈال سکتا ہے، جو ایک سال پہلے 59 فیصد سے کم ہو کر 45 فیصد رہ گیا ہے۔
سائبرسیکیوریٹی کے اخراجات میں کوئی تبدیلی نہیں کی گئی، آئی ٹی سیکیورٹی کمپنیوں کے مجموعی آئی ٹی بجٹ کا اوسطاً 18% ہے۔ نمائندہ مطالعہ کے لیے 1,000 سے زائد کمپنیوں کا سروے کیا گیا۔
Source link