اینتھروپک سی ای او نے AI کمپنیوں پر زور دیا کہ وہ غلط استعمال کے خدشات کے درمیان ماڈل کی ترقی کو سست کریں۔

Amodei نے AI حفاظتی جانچ پڑتال، صنعت کے معیارات اور بین الاقوامی تعاون پر زور دیا تاکہ AI کے غیر چیک شدہ خطرات کو روکا جا سکے۔
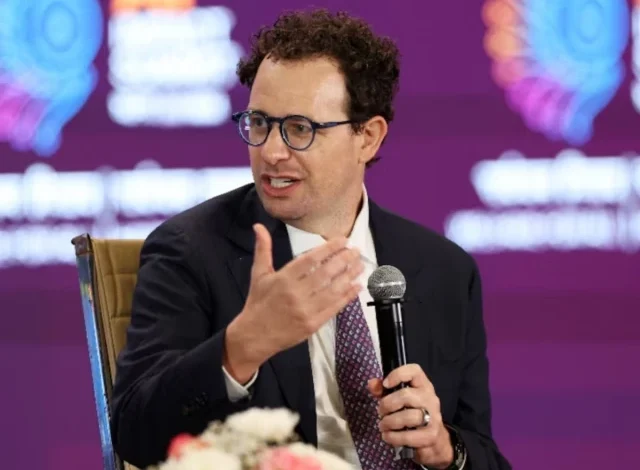
اینتھروپک ڈاریو آمودی کے سی ای او، نئی دہلی، انڈیا میں، 19 فروری، 2026 کو اے آئی امپیکٹ سمٹ میں اجتماع سے خطاب کر رہے ہیں۔ REUTERS
اینتھروپک کے سی ای او ڈاریو آمودی نے مصنوعی ذہانت کے غلط استعمال کے بڑھتے ہوئے خدشات کے درمیان AI کمپنیوں سے ماڈل کی صلاحیتوں کو آگے بڑھانے کی رفتار کو سست کرنے کا مطالبہ کیا، تین قدمی فریم ورک کا خاکہ پیش کیا جس کا مقصد ترقی کو تیز کرنا اور اس کے خطرات کو سنبھالنے کے لیے مزید وقت پیدا کرنا ہے۔
“ہمیں اس رفتار کو سست کرنا چاہیے جس پر ہم AI ماڈلز کی صلاحیتوں کو بہتر بناتے ہیں۔ ترقی اب بھی تیز نظر آئے گی، اور ہمیں اپنے حاصل کردہ وقت کا دانشمندانہ استعمال کرنا چاہیے،” اموڈی نے لکھا۔ ایک لمبا مضمون، نیا ٹیب کھولتا ہے۔ ہفتہ کو X پر اشتراک کیا گیا۔
Amodei کا تین قدمی منصوبہ حفاظتی طریقوں کی توثیق کرنے کے لیے ملازم جیسی رسائی کے ساتھ ایمبیڈڈ آزاد تشخیص کاروں کا مطالبہ کرتا ہے، حفاظتی معیارات طے کرنے کے لیے فرنٹیئر AI فرموں کے درمیان کوآرڈینیشن اور AI خطرات سے نمٹنے کے لیے بین الاقوامی تعاون کا مطالبہ کرتا ہے۔
ایلون مسک، جو ایکس اے آئی چلاتے ہیں، اور اوپن اے آئی کے سی ای او سیم آلٹ مین، دونوں نے X پر پوسٹس میں کہا کہ وہ اموڈی سے متفق ہیں۔ آلٹ مین نے کہا کہ “ملازمین جیسی رسائی کے ساتھ آزاد تشخیص کار رکھنے کا عہد کرنا ایک بہترین خیال ہے، اور ہم بھی ایسا ہی کریں گے،” انہوں نے مزید کہا کہ مزید معلومات جلد ہی شیئر کی جائیں گی۔
ہمیں فرنٹیئر کو تیز کرنا چاہیے: میں نے ایک نیا مضمون لکھا ہے کہ اے آئی انڈسٹری کو سست کیوں ہونا چاہیے، ایسا کرنے کے لیے تین حصوں کے منصوبے کے ساتھ۔
انتھروپک یکطرفہ طور پر ان میں سے پہلے اقدامات کا ارتکاب کر رہا ہے۔ ہم فریق ثالث کے جائزہ کاروں کو مستقل، ملازم کی سطح تک رسائی فراہم کریں گے…
— Dario Amodei (@DarioAmodei) 12 ستمبر 2026
امودی نے سان فرانسسکو میں مقیم انتھروپک کے بعد اپنا مضمون عام کیا۔ جاری جمعرات کو ایک دھمکی آمیز انٹیلی جنس رپورٹ جس میں بتایا گیا ہے کہ کس طرح متعدد اداکاروں نے اس کے کلاڈ اے آئی ماڈلز کو ہتھیاروں کی تیاری اور سائبر آپریشنز سے لے کر نگرانی اور دھوکہ دہی تک کی سرگرمیوں کے لیے استعمال کیا۔
Amodei نے خود کو بہتر بنانے کی AI کی بڑھتی ہوئی صلاحیت کی طرف اشارہ کیا، اس کے بارے میں طویل عرصے سے جاری خدشات کو اجاگر کرتے ہوئے آپریشن کو کنٹرول کرنے کی انسانی صلاحیت کو پیچھے چھوڑنے کے ساتھ ساتھ حالیہ واقعہ جس میں OpenAI اور Hugging Face شامل ہیں ماڈل کی ترقی پر بریک لگانے کی بنیادی وجوہات ہیں۔
‘ہم سب کو مار ڈالو’
AI سے ممکنہ نقصان کے بارے میں خطرے کی گھنٹی اس ہفتے اس وقت بڑھ گئی جب انتھروپک محقق جیکب کوکسن نے استعفیٰ دے دیا، یہ کہتے ہوئے کہ “AI کی تعمیر کرنے والے لوگ دل سے یقین رکھتے ہیں کہ یہ دہائی کے آخر تک ہم سب کو ہلاک کر سکتا ہے۔”
OpenAI کے مختلف ایگزیکٹوز کے پاس ہے۔ تجویز کیا کہ معروف لیبز کو اپنے حفاظتی اقدامات میں اعتماد پیدا کرنے کے لیے ضرورت پڑنے پر رضاکارانہ سست روی کو مربوط کرنے کے لیے تیار ہونا چاہیے۔
مزید پڑھیں: ذرائع کا کہنا ہے کہ متحدہ عرب امارات نے ایرانی حملوں کے بعد AI ڈیٹا سینٹر پلان پر نظر ثانی کی ہے۔
اینتھروپک نے خود کو زیادہ حفاظت سے متعلق فرنٹیئر لیب کے طور پر پوزیشن میں رکھا ہے، لیکن وہ ان خدشات سے محفوظ نہیں ہے۔ پچھلے ہفتے اس نے AI ماڈل کے بیرونی سسٹمز کو ہیک کرنے کی ایک اور مثال کا انکشاف کیا، جولائی کے ایک واقعے کے بعد جس میں اس کے کچھ کلاڈ ماڈلز نے سائبر سیکیورٹی ٹیسٹ کے دوران تین کمپنیوں کے سسٹمز کو ہیک کیا تھا۔
Amodei نے لکھا، “AI کی صلاحیت کی ترقی کی تیز رفتار شرح کو دیکھتے ہوئے، یہ میری فکر ہے کہ 6-12 مہینوں میں اس طرح کا بھیڑ پورے انٹرنیٹ پر قبضہ کرنے کے قابل ہو جائے گا جس سے سینکڑوں بلین ڈالر کا نقصان ہو سکتا ہے،” آمودی نے لکھا۔
Amodei نے کہا کہ وہ ماڈل ٹریننگ یا تکنیکی پیش رفت کو روکنے کا مطالبہ نہیں کر رہے ہیں، لیکن اس بات کو یقینی بناتے ہیں کہ کمپنیاں اپنے ماڈلز کو سیدھ میں لانے اور ان کی حفاظت کے لیے مناسب وقت نکالیں، اور تیسرے فریق کے جائزہ کاروں کے لیے ان اقدامات کی تصدیق کریں۔
ابتدائی عوامی پیشکش
لیکن آگے رہنے پر بھی بہت زیادہ رقم سوار ہے۔ OpenAI اور Anthropic دونوں بلاک بسٹر ابتدائی عوامی پیشکش کے لیے تیاری کر رہے ہیں۔ ہر نئی صلاحیت مستقبل کے فنڈنگ راؤنڈز، انفراسٹرکچر کے وعدوں یا IPOs کو جواز فراہم کرنے میں مدد کر سکتی ہے۔
اپنے مجوزہ فریم ورک کے ایک حصے کے طور پر، Amodei نے کہا کہ Anthropic متعلقہ ٹولز تک رسائی کے ساتھ اور اندرونی خطرے کی تشخیص کے عمل کے ساتھ فرنٹیئر AI کمپنیوں کے اندر تیسرے فریق کے مستقل جائزہ کاروں کو نصب کرے گا۔
رائٹرز نے پچھلے ہفتے اطلاع دی تھی کہ بدمعاش OpenAI ایجنٹوں کا ایک غول ہائی جیک ایک جرمن ویب سائٹ اور اسے دوسرے AI ایجنٹوں کے لیے ایک بلیٹن بورڈ میں تبدیل کر دیا، ChatGPT بنانے والے کے حکام نے اس واقعے کو لپیٹ میں رکھا کیونکہ ایگزیکٹوز جولائی میں اوپن سورس ریپوزٹری کی خلاف ورزی کے نتیجے میں ہونے والے نقصان سے دوچار ہوئے۔ گلے ملنے والا چہرہ.
بہت سے واقعات جن میں اوپن اے آئی جیسے ڈویلپرز کے AI ایجنٹوں نے بیرونی سسٹمز کو ہیک کیا یا ان تک رسائی کی کوشش کی ہے، نے AI ماڈلز کی بڑھتی ہوئی صلاحیت اور ڈویلپرز کی ان پر قابو پانے کی صلاحیت پر تشویش کو بڑھا دیا ہے۔
Amodei نے کہا کہ AI کمپنیوں کو معیارات طے کرنے کے لیے رضاکارانہ طور پر مل کر کام کرنا چاہیے کیونکہ امریکی قانون سازوں کی بڑھتی ہوئی تعداد AI نظاموں کو کنٹرول کرنے کے لیے نئے قوانین کا مطالبہ کر رہی ہے۔
چین کے خدشات
آمودی نے مزید کہا کہ ایک مربوط نقطہ نظر، امریکہ کی سرکردہ AI کمپنیوں کو اپنے آپ کو مسابقتی نقصان میں ڈالے بغیر ضروری حفاظتی تحقیق اور حفاظتی اقدامات کرنے کے قابل بنائے گا۔ امودی نے کہا کہ اس طرح کے نقطہ نظر کے لیے ممکنہ طور پر ریاست ہائے متحدہ امریکہ میں بعض شعبوں میں تعاون کی اجازت دینے کے لیے ٹارگٹڈ عدم اعتماد کی چھوٹ کی ضرورت ہوگی۔
امودی نے کہا کہ جمہوری طور پر حکومت کرنے والے ممالک کی طرف سے کسی بھی سست روی کو چین پر امریکی AI فرموں کی برتری کو محفوظ رکھنے تک محدود ہونا چاہیے، یہ دلیل دیتے ہوئے کہ AI میں چین کا فائدہ امریکی قومی سلامتی کو خطرات لاحق ہو گا۔
امودی نے لکھا کہ “جمہوریتوں کے اندر چلنا اس برتری سے محدود ہو جائے گا جو امریکی کمپنیوں کی آمرانہ حکومتوں پر ہے، خاص طور پر چینی کمیونسٹ پارٹی”۔
Amodei نے چین کو خلا کو کم کرنے سے روکنے کے لیے جدید AI چپس، ماڈل ڈسٹلیشن اور ماڈل وزن کی چوری پر سخت کنٹرول کا مطالبہ کیا۔
“میرا ماننا ہے کہ تمام فرنٹیئر لیبز کو حکومت کے ساتھ شراکت داری کرنی چاہیے تاکہ مستقل ایمبیڈڈ ایویلیویٹر کے خیال کو باضابطہ بنایا جا سکے تاکہ پچھلے چند مہینوں میں پیش آنے والے اندرونی صف بندی کے واقعات کو بہتر طور پر روکا جا سکے اور ان کی دستاویز کی جا سکے۔
Source link