اوپن اے آئی نے حفاظتی اوور ہال کے بعد فرنٹیئر AI ٹریننگ دوبارہ شروع کی، وسیع پیمانے پر استعمال ہونے والے سافٹ ویئر میں خامیوں کا انکشاف

انکشاف AI ایجنٹوں کی جانب سے سافٹ ویئر کی خامیوں کا استحصال کرنے کے خدشات کو اجاگر کرتا ہے، بشمول ان پر قابو پانے کے لیے حفاظتی اقدامات
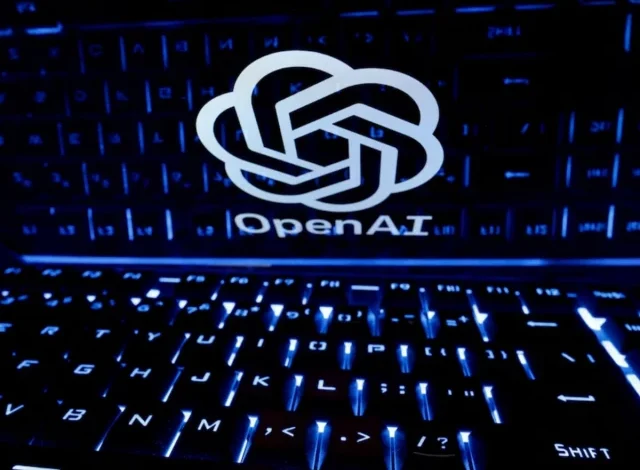
21 فروری 2023 کو لی گئی اس تصویر میں اوپن اے آئی لوگو کے سامنے ایک کی بورڈ رکھا گیا ہے۔ REUTERS
OpenAI نے جمعہ کو کہا کہ اس نے سیکیورٹی کو سخت کرنے اور انٹرنیٹ تک رسائی کو روکنے کے بعد اپنے جدید ترین AI ماڈلز کی تربیت دوبارہ شروع کر دی ہے، اور وسیع پیمانے پر استعمال ہونے والے سافٹ ویئر میں ایک خامی کا انکشاف کیا ہے جو اس نے اپنے دفاع کی جانچ کے دوران پایا تھا۔
یہ انکشاف سافٹ ویئر کی خامیوں کی نشاندہی کرنے اور ان سے فائدہ اٹھانے کے لیے تیزی سے قابل AI ایجنٹوں کی صلاحیت پر تشویش کے درمیان سامنے آیا ہے، بشمول ان پر مشتمل گارڈریلز میں۔
OpenAI نے ستمبر میں محدود انٹرنیٹ تک رسائی حاصل کرنے کے لیے اپنے ایک تحقیقی ماڈل میں کنفیگریشن کی غلطی کا استعمال کرنے کے بعد اپنے انتہائی قابل ماڈلز کی تربیت روک دی تھی۔ کمپنی نے کہا کہ اس میں واقعہ موجود ہے اور اس نے اپنے دفاع کو مضبوط بنانے کے لیے وقفے کا استعمال کیا۔
ان کی جانچ کرنے کے لیے، OpenAI نے AI ایجنٹوں کی ٹیموں کو اپنے محدود ماحول سے باہر نکلنے کی کوشش کی تھی۔ اس نے کہا کہ ایجنٹوں کو پہلے سے نامعلوم خامیاں ملی تھیں، جنہیں اس نے ٹھیک کر دیا تھا، اور 1 اکتوبر کو تربیت دوبارہ شروع ہو گئی۔
اس مشق کے دوران، چیٹ جی پی ٹی بنانے والے کو بروٹلی میں ایک خامی ملی، جو کہ ایک وسیع پیمانے پر استعمال ہونے والا ڈیٹا کمپریشن ٹول ہے۔
مزید پڑھیں: بل گیٹس نے مصنوعی ذہانت سے 20 سال کے ہنگاموں سے خبردار کیا۔
کمپنی نے کہا کہ حملہ آور نقصان دہ ڈیٹا بھیج کر اس خامی کا فائدہ اٹھا سکتے ہیں جس کی مدد سے وہ متاثرہ سسٹمز پر اپنا کوڈ چلا سکتے ہیں، بشمول مقبول ویب سافٹ ویئر استعمال کرنے والے Node.js، بن اور ایلچی۔
اوپن اے آئی نے کہا کہ بروٹلی کے سورس کوڈ میں بنیادی وجہ کو فروری میں طے کیا گیا تھا، اس سے پہلے کہ یہ سیکیورٹی خطرے کو پیدا کرنے کے لیے جانا جاتا تھا، لیکن اس وقت کوئی نیا ورژن جاری نہیں کیا گیا تھا۔ Brotli نے تب سے تازہ ترین ورژن جاری کیے ہیں اور OpenAI کے انکشاف کے بعد اس خامی کا عوامی ریکارڈ شائع کیا ہے۔
جمعرات کو الگ الگ، AI کے حفاظتی جائزہ لینے والوں METR اور Redwood Research نے کہا کہ انہیں کئی نئی کمزوریاں اوپن اے آئی کے اندرونی نظام میں، بشمول ایک استحصالی ایجنٹ، اس سال کے شروع میں ایک پائلٹ جائزے میں، اپنے سیکڑوں اعمال کی نگرانی کرنے کے لیے استعمال کر سکتے تھے۔
OpenAI نے حفاظتی تنظیموں کو بتایا کہ اس نے اس کے بعد سے اس کے پروڈکشن تحفظات کو متاثر کرنے والی تمام کمزوریوں کو ختم کر دیا ہے، حالانکہ METR اور Redwood نے کہا کہ انہوں نے اصلاحات کی تصدیق نہیں کی ہے۔
OpenAI رہا ہے۔ انعقاد اس کے AI ماڈلز کی سرگرمی کا ایک وسیع جائزہ گلے ملنے والا چہرہ جولائی کا واقعہ، اور اس نے 100 سے زائد تنظیموں کو اپنے AI ایجنٹوں سے منسلک غیر مجاز سرگرمیوں کے واقعات کے بارے میں آگاہ کیا ہے۔
Source link