کمپنیوں کے طور پر لاکھوں ہیکنگ کی کوششیں، حکومتیں پی ایچ پی کی خامیوں کو دور کرنے کے لیے جلدی کرتی ہیں۔

مائیکرو سافٹ کے سی ای او ستیہ نڈیلا کا کہنا ہے کہ ‘میں نے طویل عرصے میں ایسا کچھ نہیں دیکھا
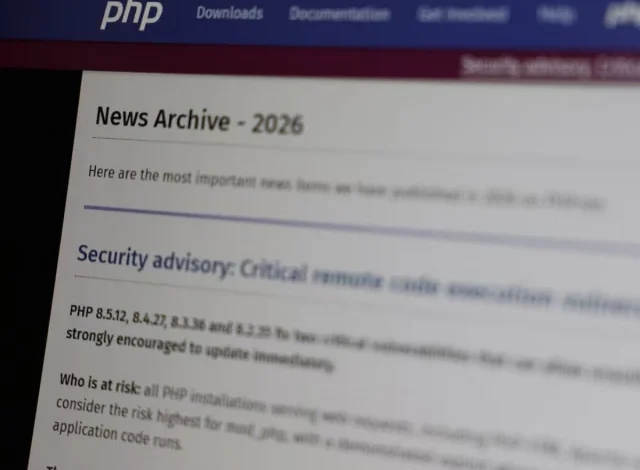
22 اکتوبر 2026 کو گورنیکا، اسپین میں ایک کمپیوٹر پر PHP کی ویب سائٹ پر سیکیورٹی ایڈوائزری دکھائی گئی ہے۔ 21 اکتوبر کو پورے یورپ میں سرکاری ویب سائٹس اندھیرے میں پڑ گئیں، کیونکہ آپریٹرز نے PHP میں دو اہم خطرات کو پیچ کرنے کے لیے دوڑ لگا دی، جو ویب پر سب سے زیادہ استعمال ہونے والی پروگرامنگ زبانوں میں سے ایک ہے۔ تصویر: رائٹرز
عالمی فرموں اور حکومتوں نے جمعرات کو پی ایچ پی پروگرامنگ لینگویج میں اہم خامیوں کو دور کرنے کے لیے تیزی سے کام کیا جو انٹرنیٹ کے زیادہ تر حصے کو کم کرتی ہے، جیسا کہ ایک کلاؤڈ فرم نے خطرات کے انکشاف کے بعد لاکھوں ہیکنگ کی کوششوں کی اطلاع دی۔
یہ دھکا اس وقت آیا جب بدھ کے روز یورپ اور دیگر جگہوں کی حکومتوں نے احتیاط کے طور پر ویب سائٹس کو آف لائن کر لیا جبکہ ویب سائٹ آپریٹرز سافٹ ویئر چلانے والے سسٹم کو محفوظ بنانے کے لیے ہنگامہ آرائی کر رہے تھے۔
ٹوکیو سے لے کر ہیلسنکی تک بینکنگ، ایئر لائن، ریل، ٹیکس اور سرکاری خدمات کی ہنگامی بندش دہائیوں پرانے پروگرامنگ ٹولز کے سب سے زیادہ ڈرامائی امتحانات میں سے ایک ہے جو ویب کو چلاتے رہتے ہیں، جس سے یہ ظاہر ہوتا ہے کہ حکومتیں اور کمپنیاں اس کوڈ پر کتنی گہری انحصار کرتی ہیں جسے بہت کم لوگ سمجھتے ہیں۔
مائیکروسافٹ کے سی ای او ستیہ نڈیلا نے جمعرات کو جرمنی میں ایک تقریب میں کہا، “میں نے طویل عرصے میں ایسا کچھ نہیں دیکھا،” اس واقعے نے ایسے سافٹ ویئر بنانے کی اہمیت کو ظاہر کیا جسے سسٹم کے پیچیدہ ہونے کے ساتھ محفوظ طریقے سے برقرار رکھا جا سکتا ہے۔
“یہ ایک لمبا دن اور ایک لمبی رات تھی، میں جانتا ہوں، تمام IT اور سیکورٹی لوگوں کے لیے۔”
PHP کی کلید انٹرنیٹ کی بنیادوں جیسے html، python
PHP کے ڈویلپرز – ایک کلیدی کمپیوٹنگ زبان جیسے HTML اور Python – نے بدھ کے روز ان کمزوریوں کے لیے اصلاحات جاری کیں جو سافٹ ویئر میں برسوں سے موجود تھیں جب تک کہ وہ AI کا استعمال کرتے ہوئے بے نقاب نہ ہو جائیں، صارفین کو “فوری طور پر اپ ڈیٹ” کرنے کی تاکید کی۔
بیلجیئم کی سائبرسیکیوریٹی فرم Aikido Security کے شریک بانی میڈلین لارنس نے کہا کہ اصلاحات کے تیار ہونے سے پہلے ہی خامیوں کی تفصیلات منظر عام پر آچکی ہیں، اس کے بعد سے حملوں کی اطلاع ہے۔ “کمپنیاں حملہ آوروں کے خلاف اپ ڈیٹ کرنے کے لیے دوڑ رہی ہیں جو ان کا استحصال کرنے کے لیے AI کا استعمال کر سکتے ہیں۔ یہ پوری دوڑ ہے،” اس نے کہا۔
کلاؤڈ سروسز فرم کلاؤڈ فلیئر کے مطابق، چونکہ کمپنیوں اور حکومتوں نے احتیاط کے طور پر پیچ اور ویب سائٹس کو معطل کر دیا تھا، ہیکنگ کی کوششیں لاکھوں تک پہنچ گئیں۔
کلاؤڈ فلیئر کے سی ای او میتھیو پرنس نے بدھ کے روز دیر گئے X پر ایک پوسٹ میں کہا، “اس کا عوامی طور پر اعلان کرنے سے پہلے 10 گھنٹوں میں، پورے نیٹ ورک میں ہم نے اس سے فائدہ اٹھانے کی ہزاروں کوششیں دیکھیں۔” “یہ اعلان کے بعد 45 منٹ میں دسیوں ہزار، 2 گھنٹے کے اندر سینکڑوں ہزاروں، اور اب لاکھوں تک پہنچ گیا۔”
جاپان سے فن لینڈ تک کا اثر
جاپانی کمپنیوں بشمول بروکریج نومورا، قرض دہندہ مٹسوبشی یو ایف جے فنانشل گروپ، ایئر لائن اے این اے اور ایسٹ جاپان ریلوے نے جمعرات کو کہا کہ وہ ہنگامی اقدامات کے تحت کچھ انٹرنیٹ سروسز کو عارضی طور پر معطل کر رہے ہیں۔
بریور آساہی گروپ ہولڈنگز نے کچھ ویب سائٹس اور سسٹمز کو عارضی طور پر معطل کر دیا ہے اور وہ حفاظتی اثرات کا جائزہ لے رہی ہے۔ انشورنس کمپنی ٹوکیو میرین ہولڈنگز نے کہا کہ اس نے اپنے گروپ کی ویب سائٹ کو معطل کر دیا ہے۔
جاپان کی وزارت خزانہ اور موسمیاتی ایجنسی نے حفاظتی اقدامات کو نافذ کرنے کے لیے آن لائن خدمات کو جزوی طور پر معطل کر دیا، جبکہ جاپان کی نیشنل ٹیکس ایجنسی نے عارضی طور پر اپنی سروس ختم کر دی۔
TrendAI کے اعداد و شمار کے مطابق، احتیاطی طور پر بند کرنا سائبر سیکیورٹی پر جاپان کے بڑھتے ہوئے خدشات کو ظاہر کرتا ہے، کیونکہ ملک میں سال کے پہلے نو مہینوں میں پچھلے سال کے مقابلے زیادہ سائبر واقعات ریکارڈ کیے گئے۔
مزید پڑھیں: کس طرح ایک ہیکر نے AI ایجنٹوں اور چند ہزار ڈالرز کا استعمال سائٹس کے اسکور کو توڑنے کے لیے کیا۔
فرانسیسی ٹیلی کام گروپ اورنج نے کہا کہ اس نے احتیاط کے طور پر پی ایچ پی پر مبنی کچھ ویب سائٹس اور متعدد ذیلی اداروں میں ایپلی کیشنز تک رسائی عارضی طور پر معطل کر دی ہے۔
Tencent Cloud، چین کے سب سے بڑے کلاؤڈ کمپیوٹنگ فراہم کنندگان میں سے ایک، نے صارفین سے پی ایچ پی کے تازہ ترین ورژن انسٹال کرنے کی تاکید کی لیکن وسیع پیمانے پر ویب سائٹ بند کرنے کا مطالبہ کرنے سے روک دیا۔
فن لینڈ کے ریاستی آئی ٹی خدمات فراہم کرنے والے والٹوری نے کہا کہ اس نے راتوں رات پی ایچ پی سیکیورٹی پیچز کو انسٹال کرنا جاری رکھا ہے اور ایک دن پہلے سرکاری پبلک ویب سروسز کو بند کرنے کے بعد آہستہ آہستہ احتیاطی سروس بلاکس کو ہٹا رہا ہے۔
والٹوری کے ڈائریکٹر جنرل ہنو نعمانین نے ایک بیان میں کہا، “سروسز کو بحال کرنے میں دن یا ہفتے بھی لگ سکتے ہیں، کیونکہ اپ ڈیٹس کے علاوہ، سسٹمز کو احتیاط سے جانچنے کی ضرورت ہے۔”
والٹوری نے کہا کہ بندشیں کمزوریوں کے استحصال یا سائبر خلاف ورزی کی وجہ سے نہیں ہوئیں، اور یہ کہ وہ خامیوں کے کسی فعال استحصال سے آگاہ نہیں تھا۔
کچھ اصلاحات کو لاگو ہونے میں ہفتے لگ سکتے ہیں۔
کئی ایشیائی حکومتوں نے جمعرات کو PHP کے خطرات سے متعلق سائبرسیکیوریٹی معائنے کا حکم دیا۔
چین کی صنعت کی وزارت نے تنظیموں اور صارفین پر زور دیا کہ وہ سسٹمز کا معائنہ کریں اور PHP کے تازہ ترین محفوظ ورژن میں اپ گریڈ کریں۔ اس نے سائبرسیکیوریٹی مانیٹرنگ کو مضبوط بنانے اور جہاں ضروری ہو اکاؤنٹس، پاس ورڈز اور چابیاں تبدیل کرنے کی بھی سفارش کی۔
جنوبی کوریا نے ہیکنگ حملوں کے بڑھتے ہوئے خطرے پر خدشات کا حوالہ دیتے ہوئے، اپنے نجی شعبے کی سائبرسیکیوریٹی الرٹ کی سطح کو بڑھایا اور ہنگامی ردعمل کے اقدامات کو فعال کیا۔
جرمن ڈیجیٹل انڈسٹری ایسوسی ایشن Bitkom کے سیکورٹی کے سربراہ، Felix Kuhlenkamp نے کہا کہ بہت سے بڑے آپریٹرز پہلے ہی اپ ڈیٹس کر چکے ہیں، لیکن پیچیدہ IT سسٹمز اور چھوٹی تنظیموں کے لیے اس میں زیادہ وقت لگ سکتا ہے۔
“وہ پی ایچ پی کا استعمال کرتے ہوئے ویب سائٹ چلا سکتے ہیں لیکن واقعی اس پر گہری نظر نہیں رکھتے،” انہوں نے کہا۔ “اگر کوئی ویب سائٹ PHP کے پرانے ورژن پر مبنی ہے جس کے لیے کوئی سیکیورٹی اپ ڈیٹ نہیں ہے، تو پورے سسٹم کو اپ ڈیٹ کرنا ضروری ہے۔”
Source link