جاپان سائبر حملوں کی نقل کرے گا کیونکہ پی ایچ پی کی خامیاں عالمی انٹرنیٹ کو متاثر کرتی ہیں۔

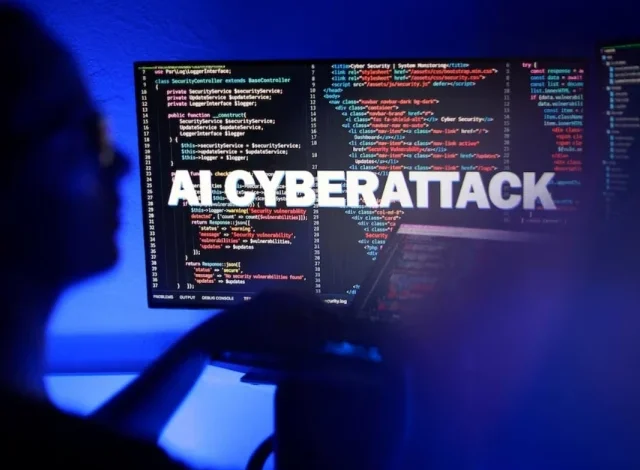
سائبرسیکیوریٹی ماہرین کا کہنا ہے کہ AI سائبر کرائم کو تیز، سستا، ٹاسک آٹومیشن کے ذریعے پتہ لگانا مشکل بنانے میں مدد کر رہا ہے۔
22 اکتوبر 2026 کو لی گئی اس تصویر میں ایک سکرین پر الفاظ “AI Cyberattack” اور PHP کوڈ دکھائے گئے ہیں۔ REUTERS
جاپان نے جمعہ کے روز کہا کہ وہ ٹیکنالوجی کے نظام میں کمزوریوں کی نشاندہی کرنے کے لیے AI کا استعمال کرتے ہوئے سائبر حملوں کی تقلید کے لیے ایک ٹیم تشکیل دے گا کیونکہ تنظیمیں خامیوں سے خطرات کو کم کرنے کے لیے جدوجہد کرتی ہیں۔ پی ایچ پی پروگرامنگ لینگویج جو زیادہ تر انٹرنیٹ کو زیر کرتی ہے۔
حکومت اور کمپنی کی ویب سائٹس وسیع پیمانے پر استعمال ہونے والی پروگرامنگ لینگویج میں اہم کمزوریوں کے انکشاف کے بعد دنیا بھر میں اس ہفتے آف لائن ہو گیا، لاکھوں ہیکنگ کی کوششیں ہوئیں، ویب سائٹ آپریٹرز کو اپنے سسٹم کی حفاظت کے لیے جلدی کرنے یا عارضی طور پر بند کرنے پر مجبور کر دیا۔
خلل کی حد کو اجاگر کرتے ہوئے، جاپان کے تیسرے سب سے بڑے موبائل کیریئر سافٹ بینک نے جمعہ کو کہا کہ وہ موبائل صارفین کے لیے اپنے ہنگامی الرٹ سسٹم کو معطل کر رہا ہے۔
پڑھیں: جاپانی فرموں پر سائبر حملوں میں 10 ملین سے زیادہ صارفین کا ڈیٹا بے نقاب ہوا۔
جاپان سائبر حملوں کی تقلید کے لیے ایک ٹیم تشکیل دے رہا ہے کیونکہ وہ پی ایچ پی پر انحصار کرنے والے سسٹمز میں سیکیورٹی کی کمزوریوں کی نشاندہی کرنے کے لیے جدوجہد کر رہا ہے۔ https://t.co/9fkwdtPbH3
– جاپان ٹائمز (@japantimes) 24 اکتوبر 2026
سافٹ بینک نے کہا کہ اس کا مطلب ہے کہ صارفین کو زلزلوں، سونامی کے انتباہات یا آفات اور انخلاء کی معلومات کے لیے ابتدائی انتباہات موصول نہیں ہوں گے کیونکہ سسٹم پی ایچ پی کے خطرے سے نمٹنے کے لیے دیکھ بھال سے گزر رہا ہے۔
جاپان قدرتی آفات سے باقاعدگی سے متاثر ہوتا ہے اور ٹائیفون چمپی کے ساتھ دنیا کے سب سے زیادہ زلزلے کے شکار ممالک میں سے ایک ہے۔ فی الحال قریب آ رہا ہے اوکیناوا کا سب سے جنوبی صوبہ۔
SoftBank، جس کے اسمارٹ فون کے 30 ملین سے زیادہ صارفین ہیں، نے کہا کہ صارفین اب بھی اس کے Yahoo کاروبار سے ایپ جیسی خدمات کے ذریعے زلزلے کی وارننگ حاصل کر سکتے ہیں۔
جاپانی صنعت کے وزیر ریوسی آکازاوا نے جمعہ کو کہا کہ “حملہ صرف ایک سوراخ سے گزر کر کامیاب ہو سکتا ہے… اس وجہ سے یہ ضروری ہے کہ ہم اپنی ذہنیت کو بدلیں اور حملہ آور کے نقطہ نظر سے سوچیں۔”
“محافظوں کو بھی AI کا استعمال کرنے اور ایک قدم آگے رہتے ہوئے فعال طور پر جواب دینے کی ضرورت ہے۔”
ٹوکیو میں قائم سائبر سیکیورٹی فرم ایس اینڈ جے کارپوریشن کے صدر نوبو میوا نے کہا کہ حکومت کا ردعمل بہت سست تھا۔
انہوں نے کہا، “یہ بانس کے نیزے سے ایک بمبار پر حملہ کرنے کی کوشش کے مترادف ہے۔”
اس ہفتے ٹوکیو سے ہنگامی شٹ ڈاؤن ہیلسنکی بینکنگ، ایئر لائن، ریل، ٹیکس اور حکومتی خدمات کو کئی دہائیوں پرانے پروگرامنگ ٹولز کے سب سے زیادہ ڈرامائی ٹیسٹوں میں سے ایک نشان زد کیا گیا ہے جو ویب کو چلاتے رہتے ہیں۔
بروکریج نومورا، قرض دہندہ مٹسوبشی UFJ فنانشل گروپ، ایئر لائن ANA اور ایسٹ جاپان ریلوے (JR East) سمیت کمپنیوں نے ہنگامی اقدامات کے تحت کچھ انٹرنیٹ سروسز کو عارضی طور پر معطل کر دیا ہے۔
جاپان کی وزارت خزانہ، قومی ٹیکس ایجنسی اور موسمیاتی ایجنسی نے بھی کچھ آن لائن خدمات کو معطل کر دیا ہے۔
جمعہ کو، JR East نے کہا کہ کچھ گروپ سروسز دوبارہ شروع ہو گئی ہیں جبکہ دیگر محفوظ ہونے کی تصدیق کے بعد بحال کر دی جائیں گی۔ نیپون پینٹ نے کہا کہ اس نے احتیاط کے طور پر حفاظتی پیچ کا اطلاق کیا ہے اور اس کی ویب سائٹ دوبارہ آن لائن ہے۔
ٹرینڈ مائیکرو کی سی ای او ایوا چن نے کہا کہ حملہ آور ممکنہ طور پر جاپانی کاروباروں کو ان کے مکمل ریکارڈ کے لیے نشانہ بنا رہے ہیں، جو کہ AI کی وجہ سے اب زبان کی رکاوٹ سے محفوظ نہیں ہیں۔
مزید پڑھیں: جاپان نے 2027 سے ‘ایکٹو سائبر ڈیفنس’ پاس کیا۔
انہوں نے کہا کہ جاپان اپنے موجودہ بنیادی ڈھانچے کے ساتھ بہت آرام دہ ہے، جو اسے کافی محفوظ محسوس ہوتا ہے۔
سائبر سیکیورٹی ماہرین نے کہا ہے۔ AI حملہ آوروں کی مدد کر رہا ہے۔ سافٹ ویئر کی کمزوریوں کے لیے اسکیننگ سے لے کر فشنگ مہموں کو تیار کرنے، سائبر کرائم کو تیز تر، سستا، اور اس کا پتہ لگانا مشکل بنانے تک کے کاموں کو خودکار بنائیں۔
پی ایچ پی کے ڈویلپرز نے جاری کیا۔ اصلاحات بدھ کو ان کمزوریوں کے لیے جو سافٹ ویئر میں برسوں سے چھپے ہوئے تھے جب تک کہ وہ AI کا استعمال کرتے ہوئے بے نقاب نہ ہو جائیں۔ انہوں نے صارفین پر زور دیا کہ وہ “فوری طور پر اپ ڈیٹ” کریں۔
Source link