یورپ میں سرکاری ویب سائٹس، دیگر جگہوں پر اندھیرے میں پڑ جاتی ہیں کیونکہ سافٹ ویئر کی خرابی سیکیورٹی میں ہنگامہ آرائی کو جنم دیتی ہے۔

پی ایچ پی پروگرامنگ لینگویج ڈویلپرز صارفین سے درخواست کرتے ہیں کہ وہ اپنی سائٹس کو درست کرنے کے بعد اپ ڈیٹ کریں۔
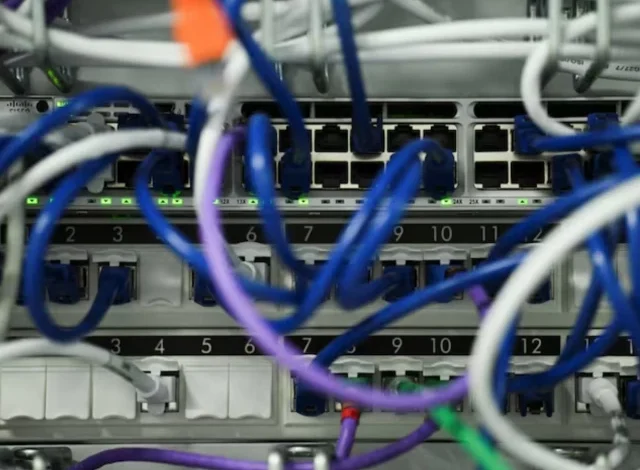
LAN نیٹ ورک کیبلز کمپیوٹر سرور میں لگ گئی ہیں، جیسا کہ سائبر ایجنسیوں نے خبردار کیا ہے کہ ویب سائٹس کو آف لائن لے جایا جا سکتا ہے جب کہ PHP نے 21 اکتوبر 2026 کو برلن، جرمنی میں ایک اہم حل تیار کیا ہے۔ تصویر: REUTERS
یوروپ اور دیگر جگہوں پر سرکاری ویب سائٹس بدھ کے روز آف لائن ہو گئیں جب وسیع پیمانے پر استعمال ہونے والی پروگرامنگ زبان میں اہم کمزوریوں کے انکشاف کے بعد ویب سائٹ آپریٹرز کو اپنے سسٹم کی حفاظت کے لئے گھماؤ پھراؤ بھیجا گیا۔
پی ایچ پی پروگرامنگ لینگویج کے ڈویلپرز نے منگل کو کہا کہ انہوں نے دو اہم کمزوریوں کی نشاندہی کی ہے، اور صارفین پر زور دیا ہے کہ وہ اپنی سائٹس کو اپ ڈیٹ کر دیں جیسے ہی کوئی فکس جاری کیا جائے گا۔ انہوں نے بدھ کو 1345 GMT کے قریب کہا کہ خطرات کو ٹھیک کرنے والا ایک نیا ورژن لائیو تھا۔
لیکن ان رپورٹس کے ساتھ کہ ہیکرز ویب سائٹس کو توڑنے کے لیے خامیوں کا فائدہ اٹھا رہے ہیں، نیدرلینڈز اور فن لینڈ میں سرکاری ایجنسیاں ان لوگوں میں شامل تھیں جنہوں نے احتیاط کے طور پر درست کرنے سے پہلے سائٹس کو آف لائن کر دیا۔
پی ایچ پی انٹرنیٹ کے بڑے حصوں کو زیر کرتا ہے، اس خدشات کو بڑھاتا ہے کہ ویب سائٹس کی ایک قابل ذکر تعداد حملے کا شکار ہو سکتی ہے۔
“PHP ہر جگہ ہے۔ یہ خاموشی سے WordPress، Drupal، Joomla، اور Magento سائٹس، مشترکہ ہوسٹنگ پلیٹ فارمز، کنٹرول پینلز، اور بہت سارے سافٹ ویئر کو طاقت دیتا ہے جو اس بات کی تشہیر بھی نہیں کرتا کہ یہ PHP کو ہڈ کے نیچے چلاتا ہے،” سائبر سیکیورٹی کمپنی ہنٹریس نے ایک بلاگ پوسٹ میں کہا۔
پڑھیں: امریکی جج نے اوپن اے آئی کیس میں سعودی انجینئر کو گرفتار کرنے کا حکم دے دیا۔
ویب اور کلاؤڈ سیکیورٹی فرم کلاؤڈ فلیئر کے چیف ٹکنالوجی آفیسر ڈین کنچ نے کہا کہ حملے ابھر رہے ہیں اور کلاؤڈ فلیئر اپنے فائر وال کے قواعد کو اسٹاپ گیپ اقدام کے طور پر اپ ڈیٹ کر رہا ہے۔
“ہم ابتدائی حملوں کو ابھرتے ہوئے دیکھ رہے ہیں اور نئے ویکٹرز کے ظاہر ہونے پر تخفیف کو اپ ڈیٹ کر رہے ہیں۔ یہ صرف ایک STOPGAP ہے۔ جیسے ہی PHP اپ ڈیٹ جاری کرتا ہے پیچ،” وہ ایکس پر کہا.
Wordfence، ایک سیکیورٹی پلگ ان جو ورڈپریس ویب سائٹس کی حفاظت کرتا ہے، نے کہا کہ تمام ورڈپریس سائٹس پی ایچ پی کے انسٹال کردہ سرور پر چلتی ہیں۔ اس نے متنبہ کیا کہ خودکار اپ ڈیٹس کا اطلاق نہیں ہوگا اور سائٹ کے مالکان کو مشورہ دیا گیا ہے کہ وہ یہ معلوم کریں کہ ان کی سائٹس پر پی ایچ پی کو اپ ڈیٹ کرنے کا ذمہ دار کون ہے۔
یورپ، آسٹریلیا، جاپان اور برطانیہ میں سائبرسیکیوریٹی ایجنسیوں نے پی ایچ پی صارفین پر زور دیا ہے کہ وہ فوری طور پر اپ ڈیٹ کریں یا ویب سائٹس کو آف لائن لے جائیں جب تک کہ پیچ لاگو نہ ہو جائیں۔ ڈچ سائبرسیکیوریٹی ایجنسی خود آف لائن ہوگئی، یہ کہتے ہوئے کہ اس نے خطرات کی وجہ سے احتیاط کے طور پر ایسا کیا ہے۔
حکام نے کہا ہے کہ PHP 5 کے بعد کے تمام PHP ورژن متاثر ہو سکتے ہیں، حالانکہ PHP نے ابھی تک یہ نہیں بتایا کہ کون سے ورژن کمزور ہیں۔
تنقیدی سافٹ ویئر
پی ایچ پی ایک پروگرامنگ زبان ہے جو ویب سائٹس کو چلانے کے لیے استعمال ہوتی ہے۔ جب کوئی وزیٹر صفحہ لوڈ کرتا ہے تو پی ایچ پی چلانے والا سرور مواد کو جمع کرتا ہے اور اسے براؤزر کو بھیجتا ہے۔ یہ مفت، اوپن سورس سافٹ ویئر ہے جسے رضاکاروں کے ذریعے برقرار رکھا جاتا ہے۔
یہ انٹرنیٹ پر سب سے زیادہ استعمال ہونے والے سافٹ ویئر میں سے ایک ہے۔ ویب ٹیکنالوجی ٹریکر W3Techs کے مطابق، PHP تقریباً 75% ویب سائٹس چلاتی ہے جن کی پروگرامنگ زبان کی شناخت کی جا سکتی ہے۔ یہ ورڈپریس کے پیچھے انجن ہے، جو بلاگز اور چھوٹے کاروباری صفحات سے لے کر سرکاری پورٹلز، آن لائن اسٹورز اور نیوز سائٹس تک تقریباً 43% ویب سائٹس کو طاقت دیتا ہے۔
ورڈپریس ڈاٹ کام کے پیچھے کام کرنے والی کمپنی آٹومیٹک نے کہا: “ہم سیکیورٹی کے مسائل کی تفصیلات پر تبصرہ نہیں کرتے ہیں، لیکن ہماری ٹیم تیار ہے اور ہموار اپ ڈیٹ کو یقینی بنانے کے لیے پی ایچ پی سیکیورٹی ٹیم کے ساتھ کام کر رہی ہے۔”
سیکیورٹی ماہرین نے کہا کہ کمزوریاں ممکنہ طور پر لاکھوں سرورز کے لیے دروازے کھول سکتی ہیں کیونکہ بہت سی ویب سائٹیں ایک ہی بنیادی سافٹ ویئر پر انحصار کرتی ہیں۔ انفرادی طور پر متاثرین کو نشانہ بنانے کے بجائے، حملہ آور پی ایچ پی کے کمزور ورژن چلانے والے سسٹمز کے لیے انٹرنیٹ کو اسکین کر سکتے ہیں۔
مزید پڑھیں: محققین کا کہنا ہے کہ اسرائیلی فرم نے وسیع جاسوسی آپریشن چلانے کے لیے آن لائن اشتہارات کا استعمال کیا۔
کنگز کالج لندن کے ایک وزٹنگ سینئر ریسرچ فیلو لوکاس اولیجنک نے کہا کہ اے آئی کی مدد سے ہیکنگ کی مہمیں، جو حالیہ ہفتوں میں پھیلی ہیں، خطرے کو بڑھا سکتی ہیں۔
“پیمانہ بہت بڑا ہے،” اولیجنک نے کہا۔ “اور AI کے ساتھ، بڑے پیمانے پر، استحصال فوری طور پر ہو سکتا ہے۔”
یہ خطرہ خاص طور پر محدود تکنیکی وسائل کے ساتھ افراد یا تنظیموں کے ذریعے چلائی جانے والی چھوٹی ویب سائٹس کے لیے شدید ہوتا ہے، اکثر مشترکہ ہوسٹنگ سروسز پر جہاں صارفین براہِ راست بنیادی سرورز کا نظم نہیں کرتے ہیں۔ سیکیورٹی ماہرین نے کہا کہ ایسی سائٹس کو پیچ کرنے میں زیادہ وقت لگ سکتا ہے اور اصلاحات دستیاب ہونے کے بعد اچھی طرح سے بے نقاب رہ سکتی ہیں۔
بڑے پیمانے پر بندش
نیدرلینڈز میں، کئی تنظیموں نے نیشنل سائبر سیکیورٹی سینٹر کی مثال کی پیروی کی اور عوام کے سامنے آنے والی ویب سائٹس کو آف لائن لے لیا، بشمول پورٹ آف روٹرڈیم، سرکاری پورٹل Overheid.nl، نیشنل ساکر ایسوسی ایشن KNVB، ملک کی پانچ بڑی سیاسی جماعتوں کی ویب سائٹس اور ہسپتال کی متعدد ویب سائٹس۔
ڈنمارک کی میونسپل آئی ٹی کمپنی کومبٹ نے کہا کہ اس نے نیشنل اسکول کمیونیکیشن پلیٹ فارم سمیت متعدد خدمات بند کردی ہیں، ترجمان نے بتایا رائٹرز.
فن لینڈ میں خلل اور بھی زیادہ وسیع تھا، جہاں ریاستی آئی ٹی خدمات فراہم کرنے والے والٹوری نے کہا کہ سرکاری پبلک نیٹ ورک سروسز کو “احتیاطی اقدام کے طور پر” آف لائن لیا گیا تھا۔
فرانس کی وزارت داخلہ نے کہا کہ اس نے حفاظتی اصلاحات کے انتظار میں مقامی حکومت کی انتظامی ویب سائٹس کو عارضی طور پر آف لائن کر دیا ہے۔
امریکی سائبرسیکیوریٹی ایجنسی سی آئی ایس اے نے تبصرہ کرنے کے لیے ای میلز کا جواب نہیں دیا۔
Source link