تفتیش کار فرانسیسی سپر مارکیٹ فرج ہیکرز کا شکار کرتے ہیں، ذمہ داری کا کوئی دعویٰ نہیں کیا گیا۔

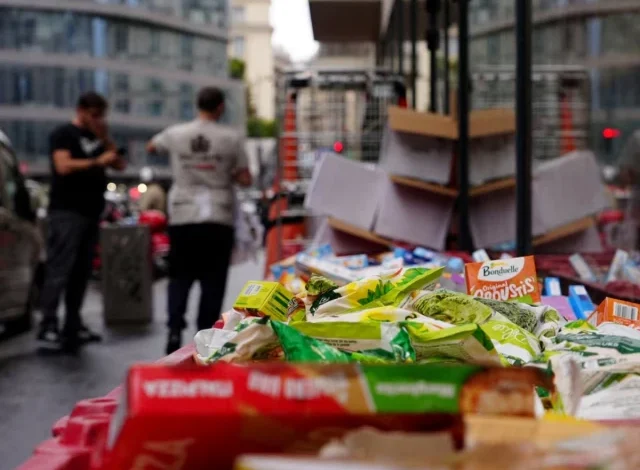
پیرس کی کچھ سپر مارکیٹوں کے عملے نے تباہ شدہ گوشت اور منجمد سامان سے بھرے ڈبوں کو کوڑے دان کے بڑے کنٹینرز میں پھینک دیا
13 اکتوبر 2026 کو فرانسیسی سپر مارکیٹ چینز پر سائبر حملے کے ریفریجریشن سسٹم کو نشانہ بنانے کے ایک دن بعد پیرس میں ایک انٹرمارچے سپر مارکیٹ کے باہر تباہ شدہ سامان کے ڈبے دیکھے جا رہے ہیں، جس سے کئی دکانوں میں خوراک کا نقصان ہوا اور آگ لگ گئی۔ تصویر: REUTERS
فرانسیسی تفتیش کار منگل کو ان ہیکرز کا شکار کر رہے تھے جنہوں نے سائبر حملے میں سیکڑوں سپر مارکیٹوں میں کولنگ یونٹس کا کنٹرول اپنے قبضے میں لے لیا جس نے منسلک نظاموں کی کمزوریوں کی نشاندہی کی، جس کی عوامی طور پر کسی گروپ نے ذمہ داری قبول نہیں کی۔
تحقیقات کا علم رکھنے والے ایک ذریعے کے مطابق، ہیک ٹیوسٹوں کی طرف سے ذمہ داری کے دعوے کی عدم موجودگی یا سائبر کرائمینلز کی طرف سے تاوان کے مطالبے نے تفتیش کاروں کو حیران کر دیا ہے۔ عام طور پر، ایسے گروپ تیزی سے اپنے ہیکس سے رقم کمانے کی کوشش کرتے ہیں یا سیاسی مقاصد کے لیے ان کے لیے کریڈٹ کا دعویٰ کرتے ہیں۔
تین سائبر ماہرین نے بتایا کہ سائبر حملہ، جس نے سپر مارکیٹ گروپس بشمول کیریفور، مونوپریکس، انٹرمارچے اور کوآپریٹو یو میں فرج کے درجہ حرارت کو دستی طور پر اوورروڈ کیا، ایسا لگتا ہے کہ اسے ختم کرنا آسان تھا۔ رائٹرز.
پیرس کی کچھ سپر مارکیٹوں کے عملے نے منگل کو تباہ شدہ گوشت اور منجمد سامان سے بھرے ڈبوں کو کوڑے دان کے بڑے کنٹینرز میں پھینک دیا۔ کم از کم 350 سپر مارکیٹس – فرانس میں کل تعداد کا ایک چھوٹا سا حصہ – ہڑتال میں پھنس گئے۔
فرم فرسودہ سافٹ ویئر کو مورد الزام ٹھہراتی ہے۔
متاثرہ فریجز ڈنمارک کی فرم Danfoss کے سافٹ ویئر پر انحصار کرتے تھے۔
پیر کو، ڈینفوس نے کہا کہ متاثرہ یونٹوں میں سے بہت سے “زندگی کے اختتام کو پہنچ چکے ہیں اور اب سافٹ ویئر یا سیکیورٹی اپ ڈیٹس حاصل نہیں کر رہے ہیں” یا “پرانے فرم ویئر چلا رہے ہیں”۔ اس نے کہا کہ اس نے “صارفین کو مشورہ دیا ہے کہ وہ معاون سسٹمز کو جدید ترین فرم ویئر کے ساتھ اپ ڈیٹ رکھیں اور میراثی نظاموں کو موجودہ نسل کے حل میں منتقل کریں”۔
کمپنی نے منگل کو مزید تبصرہ کرنے سے انکار کردیا۔
پڑھیں: ہر ماہ ہزاروں سائبر حملے بلاک ہوتے ہیں۔
Danfoss کے فرم ویئر کے پرانے ورژن میں موجود سنگین خطرات مہینوں سے معلوم ہیں۔
9 اگست کو، سائبرسیکیوریٹی فرم Claroty نے Danfoss AK-SM 800A کنٹرولر میں — جب سے پیچ کیا گیا — تفصیلی کمزوریوں کا ذکر کیا جس کی وجہ سے گھسنے والوں کو توثیق کو نظرانداز کرنے اور سمجھوتہ کرنے والے آلات پر کوڈ چلانے کی اجازت مل سکتی تھی۔
‘بنیادی سائبر حفظان صحت’
اگرچہ درست طریقہ کار جس کے ذریعے حملہ آوروں نے ریفریجریٹرز سے سمجھوتہ کیا اس کا عوامی طور پر انکشاف نہیں کیا گیا ہے، سائبرسیکیوریٹی کے ماہرین نے کہا کہ تمام نشانیاں ایک بنیادی اسٹنٹ کی طرف اشارہ کرتی ہیں جو ڈینفوس کی اپ ڈیٹس کو اپنانے میں ناکامی اور انٹرنیٹ پر ڈیوائس انٹرفیس کو بے نقاب کرنے سے دونوں کو فعال کرتی ہے۔
“یہ بنیادی سائبر حفظان صحت کے بارے میں ہے،” برطانوی سائبرسیکیوریٹی فرم پین ٹیسٹ پارٹنرز کے پارٹنر کین منرو نے کہا۔ “یہ غلط سمجھو اور آپ کو ڈیفروسٹڈ کھانے کی بدبودار گندگی ملتی ہے۔”
انہوں نے کہا کہ معروف کمزوریوں کا مطلب ہے کہ حملہ آور بنیادی طور پر کھلے دروازے پر دھکیل رہے تھے، جس کا مطلب یہ ہے کہ ہیک آسانی سے “بچے گڑبڑ کر رہے ہیں”۔
مزید پڑھیں: FBI کے ہیک کیے گئے ڈیٹا میں ملازمین کے انٹیلی جنس کرداروں کے بارے میں حساس معلومات موجود ہیں۔
“اگر یہ ایک قومی ریاست تھی، تو صرف فرانسیسی فرج کے ذیلی سیٹ کو کیوں متاثر کیا جائے؟ انٹرنیٹ پر فریج کے ساتھ بہت سی دوسری قومیں ہیں،” انہوں نے کہا۔ “کوئی تاوان یا مطالبہ ممکنہ تجارتی نقصانات کی تعریف کی کمی کی تجویز نہیں کرتا جو فرج کے مالکان کو ہو سکتا ہے۔”
مسئلہ اب بھی موجود ہے۔
بہت سارے فریج انٹرنیٹ کے ذریعے قابل رسائی رہتے ہیں۔ انٹرنیٹ اسکیننگ سروس شوڈان کا استعمال کرتے ہوئے، رائٹرز منگل کو کم از کم 4,500 ڈینفوس انٹرفیس اب بھی دیکھے جا سکتے ہیں۔
رائٹرز آزادانہ طور پر اس بات کا تعین نہیں کر سکا کہ ان میں سے کتنے کمزور سافٹ ویئر چلا رہے تھے، لیکن فرانسیسی انٹرنیٹ سکیننگ کمپنی اونیفی نے کہا کہ آلات کی صرف ایک چھوٹی سی اقلیت سافٹ ویئر کا جدید ترین ورژن چلا رہی ہے۔
اونیفی نے کہا کہ پرانے اور کمزور ورژنز کی “اب بھی عوامی طور پر قابل رسائی انٹرفیسز میں وسیع پیمانے پر نمائندگی کی جاتی ہے۔”
Source link